



Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

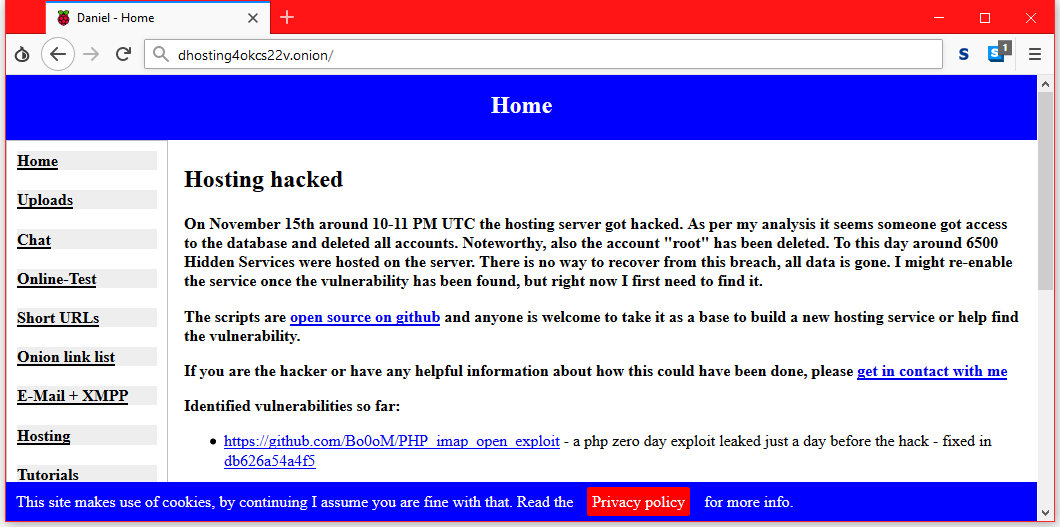
Киберпреступники взломали одного из крупнейших хостеров дарквеба (Dark Web) — Daniel's Hosting. По словам Даниэля Винзена, разработчика и представителя хостера, инцидент произошел на прошлой неделе, 15 ноября.

Стоит отметить, что действия злоумышленников носили скорее деструктивный характер. Сразу после вторжения сайт был отключен.

«Согласно моему анализу, кто-то получил доступ к базе данных и удалил все аккаунты», — сообщил Винзен.

По словам разработчика, root-аккаунт сервера был также удален. Таким образом, более 6 500 сервисов дарквеба, которые использовали эту платформу, прекратили свое существование.

«К сожалению, все данные безвозвратно потеряны, так как бэкапов не было», — продолжает представитель хостера. — «Я верну хостинг к жизни сразу после того, как уязвимость, через которую проникли злоумышленники, будет обнаружена и устранена».

«На данный момент я не успел полностью проанализировать файлы логов, однако по предварительному анализу могу заявить, что киберпреступник каким-то образом получил права администратора базы данных».

«Нет никаких доказательств того, что атакующий получил доступ к системе или учетным записям. Кроме конфигурационных файлов сервера никакие данные не пострадали».

Чуть позже Винзен обнаружил уязвимость — 0-day в PHP. Детали этой бреши известны уже около месяца, информация «гуляет» на российских форумах, посвященных кодированию на PHP. Однако широкую огласку проблема безопасности получила 14 ноября — как раз за день до взлома Daniel's Hosting.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru