



Firefox будет уведомлять пользователей о недавно взломанных сайтах

Firefox будет уведомлять пользователей о недавно взломанных сайтах

Firefox будет уведомлять пользователей о недавно взломанных сайтах

Mozilla интегрирует свой недавно запущенный сервис оповещения об утечках в десктопную версию браузера Firefox. Речь идет о Firefox Monitor, который начал работать в сентябре, этот сервис позволяет пользователям ввести свой адрес электронной почты, чтобы проверить его в базах данных утечек.

Для своей работы Firefox Monitor использует знаменитую базу утечек от австралийского исследователя Троя Ханта — Have I Been Pwned (HIBP).

Юзерам также предоставляется возможность подписаться на уведомления от Firefox Monitor. То есть сервис уведомит пострадавших, если их учетные данные будут замечены в какой-либо из утечек.

Ранее возникали вопросы — насколько полезен будет Firefox Monitor. Ведь пользователи точно так же могут подписаться на уведомления об утечках на сайте Have I Been Pwned. Однако Mozilla расширила возможности Firefox Monitor, добавив новый вид уведомлений об утечках, которые теперь будут появляться непосредственно в браузере.

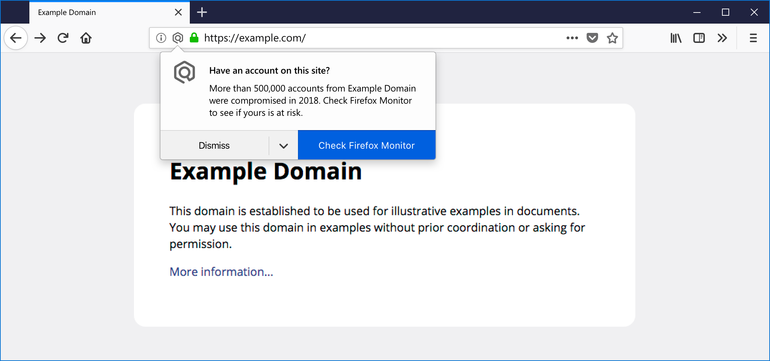
Новая функция станет доступна в течение следующих нескольких недель. Уведомления будут появляться при посещении пользователем определенного веб-сайта, который был замечен в утечках информации.

Как пишет компания, уведомления в браузере будут приходить для тех сайтов, утечки которых произошли за последние 12 месяцев. Это поможет пользователям осторожнее вводить на таких ресурсах любую личную информацию.

Трой Хант, создатель Have I Been Pwned, в июне в своем блоге сообщил, что его сервис будет использоваться компанией Mozilla, разрабатывающей популярный браузер Firefox. Для этих целей был создан специальный веб-сайт Firefox Monitor.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru