



0-day недостаток в VirtualBox позволяет обойти виртуальную среду

0-day недостаток в VirtualBox позволяет обойти виртуальную среду

0-day недостаток в VirtualBox позволяет обойти виртуальную среду

Российский исследователь уязвимостей и создатель эксплойтов Сергей Зеленюк опубликовал подробную информацию о 0-day уязвимости в VirtualBox, которая включает пошаговую инструкцию эксплуатации этого бага.

Успешная эксплуатация этого недостатка позволяет атакующему «выбраться» за пределы виртуальной среды и получить привилегии уровня Ring 3 (третье кольцо, используется для большинства программ с наименьшими привилегиями в системе).

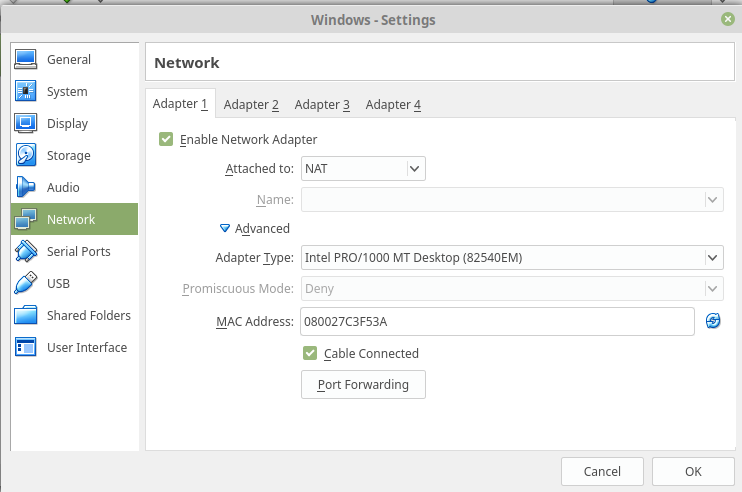
Зеленюк обнаружил, что ошибку можно воспроизвести на виртуальных машинах с настройкой Intel PRO/1000 MT Desktop (82540EM) в качестве сетевого адаптера в Network Address Translation (NAT). Это настройка по умолчанию, она позволяет гостевой системе получить доступ к внешним сетям.

«Intel PRO/1000 MT Desktop (82540EM) содержит уязвимость, которая позволяет злоумышленнику с root-привилегиями в системе выбраться за пределы виртуальной машины и получить права уровня ring3 хоста», — пишет Зеленюк в своем отчете.

«Далее атакующий может использовать существующие техники для повышения привилегий до уровня ring0 через /dev/vboxdrv».

Написанный специалистом эксплойт опирается на два условия переполнения буфера. Поскольку изначально злоумышленнику будет доступен только уровень Ring 3, потребуется эскалация привилегий для получения контроля над операционной системой-хостом. Таким образом, атакующий должен использовать связку брешей.

Зеленюк утверждает, что его эксплойт «100 % рабочий». В качестве подтверждения даже было опубликовано видео, доказывающее это утверждение:

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru