



Выпущена улучшенная версия декриптора для последних версий GandCrab

Выпущена улучшенная версия декриптора для последних версий GandCrab

Выпущена улучшенная версия декриптора для последних версий GandCrab

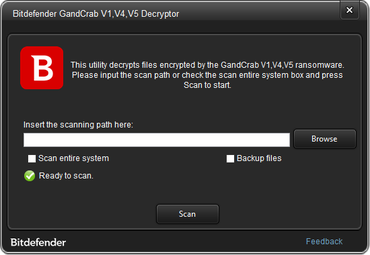
Сегодня проект No More Ransom выпустил обновленный и более эффективный инструмент для расшифровки файлов, пострадавших от вымогателя GandCrab. Европол описал этот инструмент как «очередную победу правоохранительных органов в битве против программ-вымогателей».

Инструмент был разработан полицией Румынии, Европолом и антивирусной компанией Bitdefender, он будет доступен для загрузки на странице проекта No More Ransom начиная с сегодняшнего дня.

По сути, это обновление выпущенной в феврале первой версии инструмента, над которым трудились специалисты Bitdefender. Декриптор стал более мощным — теперь он охватывает больше версий GandCrab: v1 (расширение GDCB), v4 (расширение KRAB) и v5 (случайное 10-значное расширение, последняя версия GandCrab).

Эксперты Bitdefender смогли создать инструмент расшифровки после того, как автор GandCrab опубликовал ключи расшифровки из сострадания. Сначала эти ключи предназначались только для пострадавших пользователей из Сирии.

В своем блоге Bitdefender заявила, что разработчики компании все еще работают над декриптором для GandCrab версий 2 и 3.

На данный момент пользователи, пострадавшие от версий GandCrab, выпущенных за последние четыре месяца, смогут бесплатно восстановить свои файлы. В противном случае им бы пришлось платить от $600 до $3 000 — именно столько просит разработчик шифровальщика.

Скачать новую версию декриптора можно по этой ссылке.

Напомним, в августе мы писали, что вымогатель GandCrab маскируется под кряки для Counter Strike и Office.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru