



Выпущена улучшенная версия декриптора для последних версий GandCrab

Выпущена улучшенная версия декриптора для последних версий GandCrab

Выпущена улучшенная версия декриптора для последних версий GandCrab

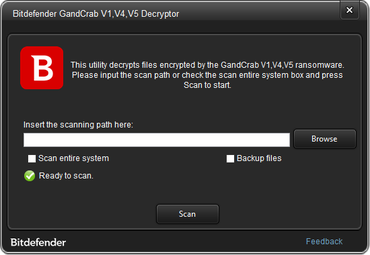
Сегодня проект No More Ransom выпустил обновленный и более эффективный инструмент для расшифровки файлов, пострадавших от вымогателя GandCrab. Европол описал этот инструмент как «очередную победу правоохранительных органов в битве против программ-вымогателей».

Инструмент был разработан полицией Румынии, Европолом и антивирусной компанией Bitdefender, он будет доступен для загрузки на странице проекта No More Ransom начиная с сегодняшнего дня.

По сути, это обновление выпущенной в феврале первой версии инструмента, над которым трудились специалисты Bitdefender. Декриптор стал более мощным — теперь он охватывает больше версий GandCrab: v1 (расширение GDCB), v4 (расширение KRAB) и v5 (случайное 10-значное расширение, последняя версия GandCrab).

Эксперты Bitdefender смогли создать инструмент расшифровки после того, как автор GandCrab опубликовал ключи расшифровки из сострадания. Сначала эти ключи предназначались только для пострадавших пользователей из Сирии.

В своем блоге Bitdefender заявила, что разработчики компании все еще работают над декриптором для GandCrab версий 2 и 3.

На данный момент пользователи, пострадавшие от версий GandCrab, выпущенных за последние четыре месяца, смогут бесплатно восстановить свои файлы. В противном случае им бы пришлось платить от $600 до $3 000 — именно столько просит разработчик шифровальщика.

Скачать новую версию декриптора можно по этой ссылке.

Напомним, в августе мы писали, что вымогатель GandCrab маскируется под кряки для Counter Strike и Office.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru