



Очередной 0-day эксплойт для последних версий Windows слит в Twitter

Очередной 0-day эксплойт для последних версий Windows слит в Twitter

Очередной 0-day эксплойт для последних версий Windows слит в Twitter

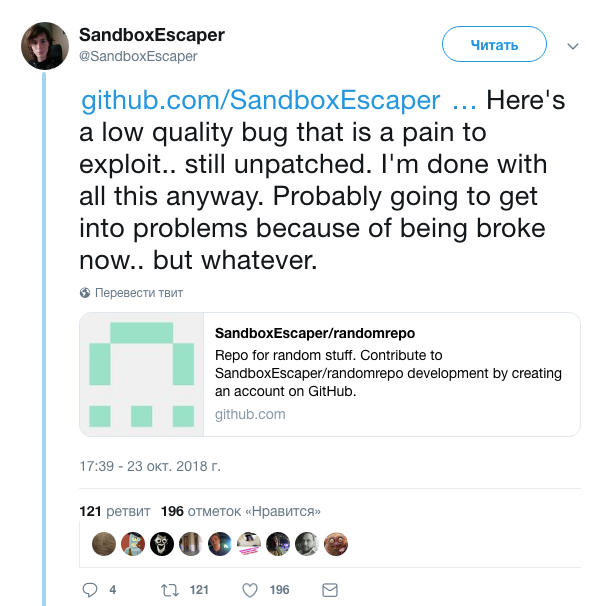
Исследователь в области безопасности опубликовал в Twitter сведения о 0-day уязвимости в Windows — это уже второй подобный слив информации от этого человека за два месяца. Известный под псевдонимом эксперт SandboxEscaper также опубликовал PoC-код на GitHub.

Уязвимость нулевого дня затрагивает Microsoft Data Sharing (dssvc.dll), локальный сервис, обеспечивающий обмен данными между приложениями. По словам нескольких специалистов, которые проанализировали PoC-код, атакующий может использовать брешь для повышения привилегий в системах, к которым у него уже есть доступ.

Код, доказывающий концепцию бага, удаляет файлы, к которым нужен доступ администратора. Именно так демонстрируется работа эксплойта. Но киберпреступники, переняв идею, могут модифицировать код для осуществления своих целей.

SandboxEscaper опубликовал твит, в котором также есть ссылка на GitHub, где размещен proof-of-concept.

0-day затрагивает последние версии Windows — Windows 10 (все версии, включая последнее октябрьское обновление), Server 2016 и даже новую Server 2019. По словам экспертов, более ранние версии не затронуты, потому что в них нет компонента Data Sharing Service (dssvc.dll).

Напомним, что SandboxEscaper в августе также опубликовал в Twitter сведения о новой 0-day уязвимости в Windows, которая позволит злоумышленнику повысить свои привилегии в системе.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru