



Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Чуть более недели назад исследователь, скрывающийся под псевдонимом GeoCold, пообещал запустить атаку 51 % на блокчейн не сильно популярной криптовалюты Einsteinium (EMC2). Таким образом хакер хотел показать миру, насколько легко можно осуществить весь процесс.

Изначально GeoCold написал о своем намерении на Reddit, и спустя чуть больше недели ему удалось захватить около 70 % сети цифровой валюты Bitcoin Private (BTC). Самое интересное — хакер стримил процесс в прямом эфире.

В мире криптовалют действует один принцип — чем больший процент мощности майнинга находится у тебя руках, тем больше твои шансы повлиять на транзакции. Например, можно осуществить атаку двойного расходования (double spending attack).

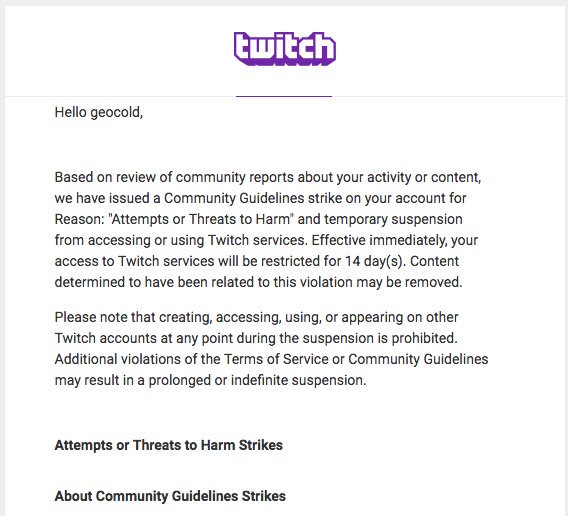
Исследователь GeoCold организовал демонстрацию своей атаки на сервисе Twitch, но был забанен там довольно быстро. После этого он перешел на StreamMe, где тоже вскоре был отправлен в бан. Об этом хакер сообщил у себя в Twitter.

Но несмотря на это, GeoCold удалось доказать свою точку зрения — маленькие криптовалюты легко атаковать. Исследователь заявил, что знает, о чем говорит, так как совершает такие атаки уже несколько лет.

Эксперт объясняет, что подобные атаки довольно затратные. Чтобы иметь представление о суммах, которые придется заплатить за атаки на разные валюты, можно посетить специальный сайт.

В мае Bitcoin Gold (BTG) пострадала от атаки 51 %. Злоумышленникам удалось похитить $17.5 миллионов у криптовалютных бирж. По словам команды Bitcoin Gold, преступники атаковали биржи, а не отдельных пользователей.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru