



Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Исследователь стримил процесс атаки 51% на небольшую криптовалюту

Чуть более недели назад исследователь, скрывающийся под псевдонимом GeoCold, пообещал запустить атаку 51 % на блокчейн не сильно популярной криптовалюты Einsteinium (EMC2). Таким образом хакер хотел показать миру, насколько легко можно осуществить весь процесс.

Изначально GeoCold написал о своем намерении на Reddit, и спустя чуть больше недели ему удалось захватить около 70 % сети цифровой валюты Bitcoin Private (BTC). Самое интересное — хакер стримил процесс в прямом эфире.

В мире криптовалют действует один принцип — чем больший процент мощности майнинга находится у тебя руках, тем больше твои шансы повлиять на транзакции. Например, можно осуществить атаку двойного расходования (double spending attack).

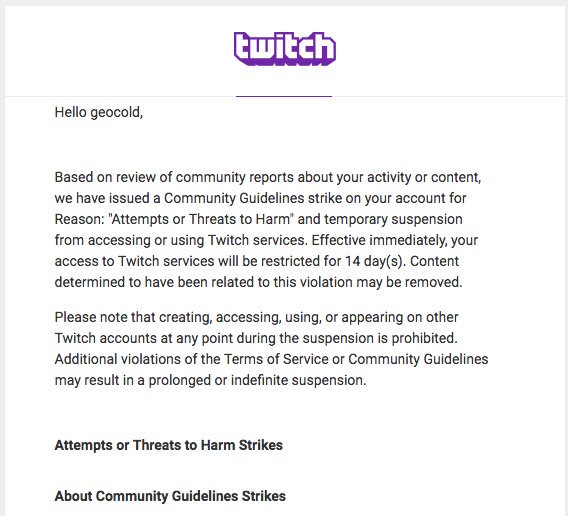
Исследователь GeoCold организовал демонстрацию своей атаки на сервисе Twitch, но был забанен там довольно быстро. После этого он перешел на StreamMe, где тоже вскоре был отправлен в бан. Об этом хакер сообщил у себя в Twitter.

Но несмотря на это, GeoCold удалось доказать свою точку зрения — маленькие криптовалюты легко атаковать. Исследователь заявил, что знает, о чем говорит, так как совершает такие атаки уже несколько лет.

Эксперт объясняет, что подобные атаки довольно затратные. Чтобы иметь представление о суммах, которые придется заплатить за атаки на разные валюты, можно посетить специальный сайт.

В мае Bitcoin Gold (BTG) пострадала от атаки 51 %. Злоумышленникам удалось похитить $17.5 миллионов у криптовалютных бирж. По словам команды Bitcoin Gold, преступники атаковали биржи, а не отдельных пользователей.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru