



Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Крупнейший хостинг для ИТ-проектов GitHub на этой неделе обновил свою платформу. Среди множества изменений, в основном сконцентрированных на разработчиках, нашлись интересные функции безопасности для владельцев проектов.

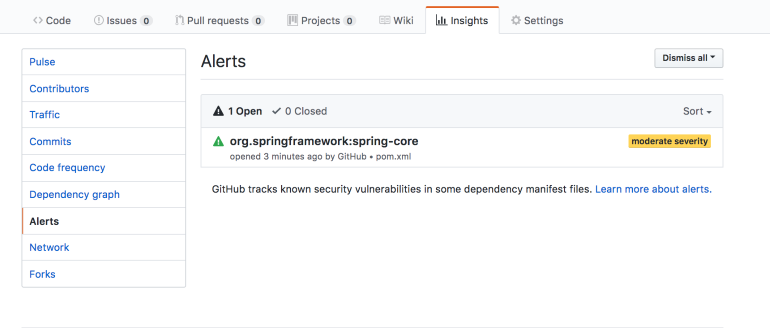
Пожалуй, самое важное нововведение — улучшение функции предупреждений о проблемах безопасности Security Alerts. Теперь Security Alerts может сообщать о проблемах проектов Java и .NET, как и о JavaScript, Ruby, и Python.

Напомним, что команда GitHub запустила эту функцию в прошлом году. Принцип ее работы заключается в сканировании зависимостей проекта на наличие устаревших библиотек и модулей, в которых существуют уже известные уязвимости.

Если этот сканер обнаруживает, что разработчик использует старую библиотеку, которая содержит проблемы безопасности, он направит предупреждение, в котором разработчику будет настоятельно рекомендовано обновить свои зависимости.

В ноябре 2017 года система поддерживала проекты на JavaScript и Ruby, а в июле этого года разработчики добавили поддержку Python. Эксперты с тех пор ждали, когда команда реализует поддержку Java и .NET.

По умолчанию GitHub сканирует файлы манифеста вроде package.json (для проектов JavaScript) или gemfiles (для Ruby). А также requirements.txt или Pipfile.lock (для проектов Python). Функция уведомлений доступна всем пользователям, ее можно найти на вкладке Insights.

К сожалению, система на данном этапе далека от идеала — она может обнаружить лишь те уязвимости, которым присвоен идентификатор CVE.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru