



Теперь данные аккаунта Apple можно загрузить на специальном ресурсе

Теперь данные аккаунта Apple можно загрузить на специальном ресурсе

Теперь данные аккаунта Apple можно загрузить на специальном ресурсе

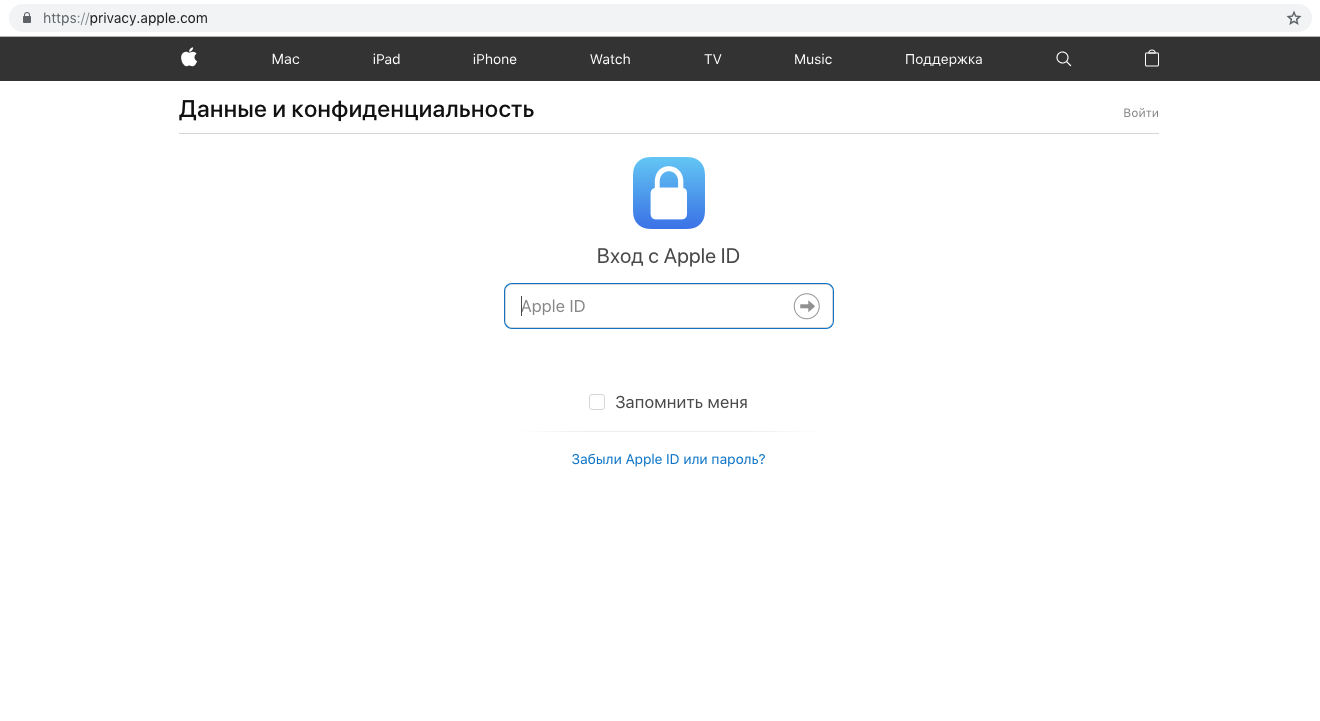
Apple запустила новый веб-портал, посвященный конфиденциальности и безопасности своих клиентов. На нем пользователи смогут скачать данные, привязанные к их аккаунтам Apple ID. Среди этой информации будет история транзакций, история AppleCare, история загрузок приложений, маркетинговые данные и многое другое.

Для доступа к данным вам нужно посетить ресурс https://privacy.apple.com/ и войти при помощи своих учетных данных Apple ID.

После авторизации вам будет предоставлено несколько опций на выбор. Там можно: деактивировать аккаунт, загрузить копию своих данных, исправить свои данные, удалить свой аккаунт.

Опция «Исправление данных» ведет на страницу, содержащую ссылки на страницы аккаунта Apple ID и Apple Store. Чтобы скачать ваши данные, воспользуйтесь специальной опцией. Таким образом можно скачать:

  • Активность App Store, iTunes Store, iBooks Store, Apple Music.
  • Информацию об аккаунте Apple ID и подключенном устройстве.
  • Активность в Apple Online и Retail Stores.
  • Историю AppleCare.
  • Активность Game Center.
  • Закладки и список для чтения iCloud.
  • Напоминания и календарь iCloud.
  • Контакты iCloud.
  • Заметки iCloud.
  • Отчеты Maps.
  • Файлы и документы iCloud Drive.
  • Почту iCloud.
  • Фото iCloud.

На выбор предлагается несколько форматов, в которых можно получить затребованную информацию. Apple предупреждает, что процесс формирования может занять до 7 дней. Статус можно проверить по адресу. https://privacy.apple.com/account.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru