



Уязвимость повышения привилегий в Windows почти год никто не замечал

Уязвимость повышения привилегий в Windows почти год никто не замечал

Уязвимость повышения привилегий в Windows почти год никто не замечал

Исследователь в области безопасности из Колумбии нашел способ получить права администратора и обеспечить устойчивость вредоноса к перезагрузке на компьютерах под управлением Windows. Эту злонамеренную схему легко реализовать и крайне сложно остановить.

Примечательно, что впервые этот способ был описан в декабре 2017 года, однако по каким-то причинам он не получил широкой огласки в средствах массовой информации, а также не был использован во вредоносных кампаниях.

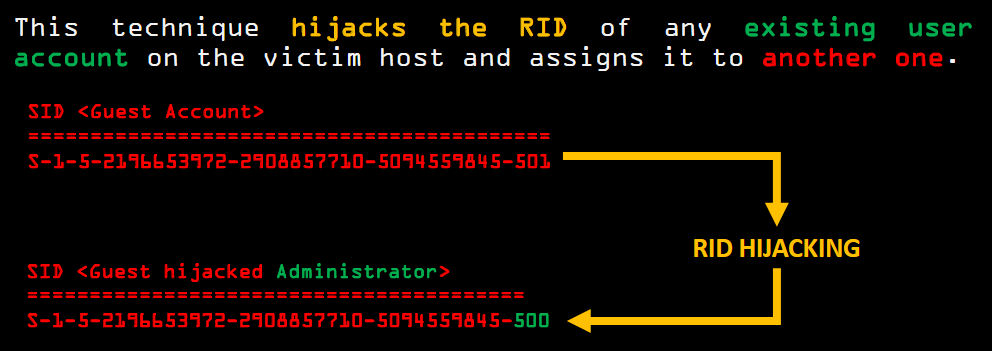
Вредоносный метод открыл Себастьян Кастро, исследователь безопасности из компании CSL. Он основан на атаке одного из параметров аккаунтов пользователей Windows. Речь идет об относительном идентификаторе (Relative Identifier, RID) — уникальном порядковом числе, присваиваемом учетной записи.

RID представляет собой код, добавляемый в конец идентификатора безопасности (Security Identifier, SID). Доступны несколько кодов RID, однако основными являются 501 (для стандартного аккаунта гостя) и 500 (для аккаунтов администраторов).

Кастро пришел к выводу, что можно изменить RID, ассоциирующийся со специфическим аккаунтом, путем изменения ключей реестра, которые хранят информацию о каждой учетной записи Windows. Таким образом аккаунту можно присвоить другой RID, который предназначен для группы с более высокими привилегиями в системе.

Использовать эту уязвимость удаленно не получится, если только компьютер не открыт в Сеть без пароля. Но в том случае, если вредонос уже находится на компьютере, злоумышленник легко может воспользоваться этой дырой в безопасности.

В итоге, имея изначально права ограниченного аккаунта, тот же бэкдор сможет повысить их до SYSTEM.

Кастро отметил, что эксплуатацию этого бага очень сложно детектировать, так как используются исключительно механизмы самой системы Windows.

Эксперт не раз выступал на конференциях, объясняя суть эксплуатации этого недостатка. С одним из таких видео можно ознакомиться ниже:

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru