



Павел Дуров раскритиковал WhatsApp, отметив наличие бэкдора в нем

Павел Дуров раскритиковал WhatsApp, отметив наличие бэкдора в нем

Павел Дуров раскритиковал WhatsApp, отметив наличие бэкдора в нем

Павел Дуров, основатель мессенджера Telegram, рассказал о принципах и объемах работы компании, а также провел параллели с коллегами по цеху. Критике Дурова на этот раз подверглись представители прямого конкурента Telegram — WhatsApp.

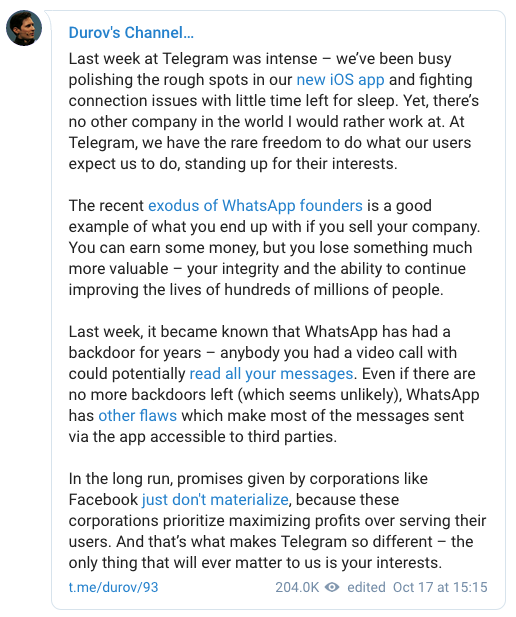
Свою позицию российский предприниматель выразил в своем канале Telegram, отметив практически круглосуточную работу разработчиков, которые полировали новую версию приложения для iOS, параллельно устраняя проблемы с подключением.

«Однако нет во всем мире другой компании, в которой бы я работал с большим энтузиазмом. В Telegram у нас есть уникальная свобода делать то, чего ждут от нас пользователи. Защищать их интересы», — пишет Дуров.

Начиналось все довольно безобидно, вот только потом пошли сравнения с WhatsApp:

«Недавняя ситуация с уходом основателей WhatsApp является хорошим примером того, как все для тебя закончится, если бы продаешь компанию. Ты получаешь деньги, но теряешь что-то более ценное и значимое — целостность и возможность продолжать улучшать жизни сотен миллионов людей».

Далее Дуров вспомнил ситуацию с недавно закрытой уязвимость в WhatsApp, которая позволяла прочитать все сообщения пользователей, инициировав видеозвонок.

«<…> В WhatsApp годами присутствовал бэкдор. А если даже бэкдоров не осталась (что маловероятно), у мессенджера есть другие бреши, которые раскрывают сообщения третьим лицам».

Основатель Telegram подчеркнул, что корпорации вроде Facebook редко выполняют свои обещания, так как у них в приоритете всегда деньги, а не интересы пользователей. Именно этим, отметил Дуров, его компания и отличается от остальных.

На днях мы писали, что разработчики Telegram планируют запустить тестовую версию собственной блокчейн-платформы уже осенью этого года. В настоящее время, как уверяют участвующие в разработке лица, она готова на 70 %. Для этого проекта Павел Дуров, основатель мессенджера, привлек 1,7 миллиарда долларов.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru