



В торговых автоматах Argenta найден баг безлимитных средств

В торговых автоматах Argenta найден баг безлимитных средств

В торговых автоматах Argenta найден баг безлимитных средств

Специалист в области безопасности обнаружил уязвимость в торговых автоматах, разрабатываемых популярным итальянским вендором Argenta. Устройства Argenta используются по всей стране для продажи разной продукции — от освежающих напитков до сигарет.

Уязвимые автоматы поддерживают технологии Bluetooth Low Energy (BLE) и Near Field Communication (NFC), которые позволяют подключаться к ним с помощью смартфона и оплачивать покупки, используя мобильное устройство.

В поисках бреши в безопасности эксперт Маттео Пизани, итальянский хакер и технический директор Remoria VR, декомпилировал мобильное приложение от Argenta. Именно это приложение позволяет смартфону подключиться к торговому автомату.

После анализа активности программы Пизани наткнулся на упоминания RushOrm, инструмента для Android, который маппингует классы Java в SQL-таблицах. Это значит, решил эксперт, что приложение работает с базами данных.

Исследователь вычислил, что приложение использует базу данных с именем «argenta.db». Пизани попробовал открыть БД на своем ноутбуке — она была защищена паролем. Изучив исходный код приложения, специалист обнаружил конфигурационный файл RushOrm.

Благодаря ему стало понятно — приложение использует IMEI телефона для ограничения доступа к базе данных. Сама БД содержала множество таблиц, но внимание Пизани привлекла «UserWallets», которая содержала изменяемое поле «walletCredit».

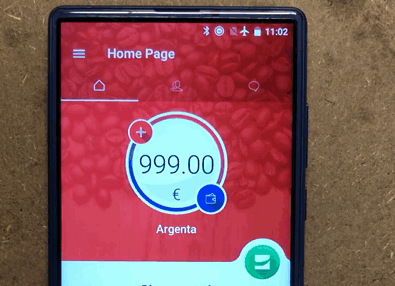
Значение этого поля определяет, сколько средств пользователь может потратить в автомате Argento. В итоге Пизани удалось увеличить сумму до 999 евро. Соответствующую картинку специалист прикрепил в качестве доказательства:

Более того, эксперт опубликовал видео, где подробно демонстрируется реализация атаки с использованием этой уязвимости:

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru