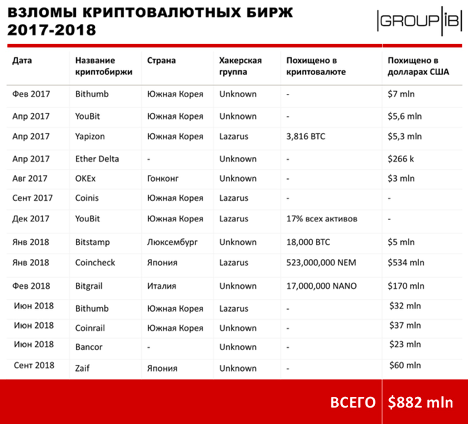
Компания Group-IB оценила ущерб от целевых атак на криптобиржи в 2017 году и первые 9 месяцев 2018 года в $882 млн. По данным экспертов Group-IB, за этот период были взломаны, как минимум, 14 криптобирж и 5 из них — атакованы северокорейской хакерской группой Lazarus, в том числе, японская биржа Coincheck, потерявшая $534 млн.
Эти данные приведены в ежегодном отчете Hi-Tech Crime Trends 2018, представленном Дмитрием Волковым, CTO Group-IB, на прошедшей международной конференции CyberСrimeCon2018. Один из блоков отчета посвящен анализу деятельности хакеров и мошенников в криптоиндустрии.
В большинстве случаев при атаках на криптобиржи хакеры используют традиционные инструменты и схемы, такие как целевой фишинг, социальная инженерия, загрузка вредоносных программ, дефейс сайта. В результате одной успешной атаки хакеры могут украсть десятки миллионов долларов в криптовалюте с минимальным риском быть пойманными, поскольку анонимность при проведении транзакций позволяет злоумышленникам достаточно безопасно вывести средства.
Основным вектором проникновения в корпоративные сети криптобирж является целевой фишинг. Например, злоумышленники отправляют поддельные резюме с темой «Engineering Manager for Crypto Currency job» и документом во вложении «Investment Proposal.doc», за которым скрывается вредоносная программа.
За последние полтора года северокорейская группа Lazarus атаковала, как минимум, 5 криптобирж: Yapizon, Coinis, YouBit, Bithumb, Coinckeck. После заражения хакеры проводили разведку локальной сети, чтобы найти компьютеры или серверы, на которых велась работа с приватными кошельками криптобирж.
«В прошлом году мы предупреждали, что у хакеров, которые могут профессионально провести целенаправленную атаку, появилась новая цель — криптобиржи», — напомнил Дмитрий Волков, технический директор Group-IB.
«От рук организованных хакерских группировок за последние несколько лет пострадали крупные торговые площадки, некоторые из которых после взлома объявили о банкротстве. Например, Bitcurex, YouBit, Bitgrail. В начале 2018 года внимание хакеров к криптобиржам только возросло, поэтому мы ожидаем, что такие группы, как Silence, MoneyTaker и Cobalt, могут провести несколько успешных взломов криптобирж».
Хакеры наносят значительный ущерб ICO-проектам: атакуют фаундеров, членов коммьюнити, сами платформы. В 2017 году было похищено более 10% всех привлеченных инвестиций, а 80% проектов не выполнили обязательства перед инвесторами и исчезли после сбора средств.
Несмотря на пессимистические прогнозы, финансирование ICO-проектов в текущем году увеличилось: только за первое полугодие 2018 года ICO-проекты собрали почти $14 млрд — в два раза больше, чем за весь 2017 год ($5,5 млрд) — по данным исследования CVA и PwC. Таким образом, в результате одной успешной атаки у злоумышленников есть возможность украсть значительно больше средств.
В 2018 году атакам подверглись проекты, проводящие закрытый раунд ICO. Например, проект TON (Telegram Open Network), основанный Павлом Дуровым, подвергся фишинговой атаке, в результате чего злоумышленникам удалось украсть около $35 тыс. в Ethereum. Шквал DDoS-атак, лавина сообщений в каналы Telegram и Slack, спам по списку рассылок, как правило, происходит именно в день старта продаж токенов в рамках проведения ICO.
Наиболее популярным инструментом атак на ICO остается фишинг: на него приходится около 56% украденных средств. В разгар «криптовалютной лихорадки» все стремятся как можно быстрее купить токены (зачастую они продаются с большой скидкой) и не обращают внимания на такие мелочи, как подмененные домены. Крупная фишинговая группировка похищает около $1 млн в месяц.
Фишинговые атаки на ICO-проекты не всегда проводятся для кражи денег. В этом году зафиксировано несколько случаев кражи баз данных инвесторов, участвующих в ICO. Такая информация в последствие может продаваться на теневых хакерских форумах или использоваться для шантажа. Относительно новой распространенной схемой мошенничества на рынке ICO стала кража White Paper проекта и представление идентичной идеи под своим брендом. Мошенники создают лендинг под новым брендом и с новой командой, но с ворованным описанием, и объявляют о проведении ICO.










