



Функция браузеров Do Not Track совершенно не защищает пользователей

Функция браузеров Do Not Track совершенно не защищает пользователей

Функция браузеров Do Not Track совершенно не защищает пользователей

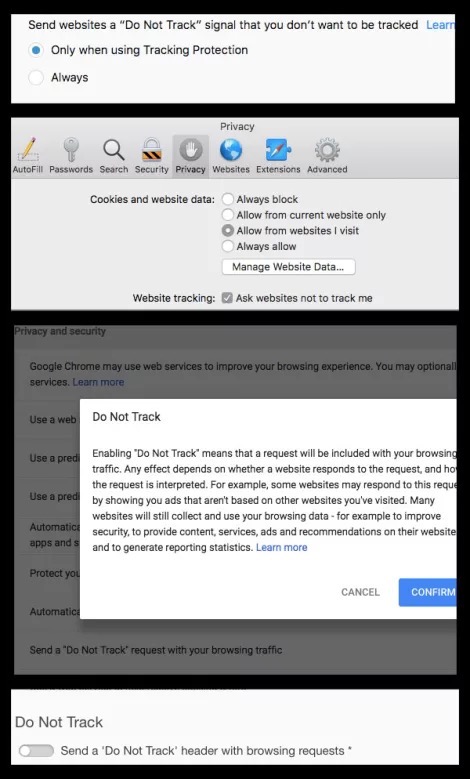
Эксперты сообщают, что функция «Do Not Track» (запрет на отслеживание интернет-активности сайтами), реализованная во всех современных браузерах, совершенно бесполезна. Она никак не обеспечивает более конфиденциального веб-серфинга.

Небольшой процент пользователей считает, что «Do Not Track» может запретить сайтам для взрослых отслеживать историю просмотров, или, например, что это спасет их от фиксирования посещаемых сайтов со стороны Facebook и сторонних трекеров.

Согласно статистике Gizmodo Media Group, 9 % посетителей активируют эту функцию.

Однако стоит учитывать, что посещаемый веб-ресурс вправе сам выбрать, учитывать ли этот запрос от браузера. Среди добросовестных сайтов, которые полностью соблюдают предписанные «Do Not Track» значения, можно отметить Pinterest и Medium.

Но существуют миллионы площадок, которые просто игнорируют этот параметр. Причем среди них настоящие интернет-гиганты вроде Google, Facebook, а также сайты взрослой тематики Pornhub и xHamster.

Удивительно, что в браузере Chrome предусмотрен параметр, запрещающий отслеживание онлайн-активности, однако сама Google, разрабатывающая этот браузер, не учитывает его.

«При всем уважении, это совершенно провальный эксперимент. Сейчас вопрос стоит так — стоит ли признать это и избавить браузеры от этой функци», — говорит Джонатан Майер из Принстонского университета.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru