



Данные 35 млн избирателей США продаются на хакерском форуме

Данные 35 млн избирателей США продаются на хакерском форуме

Данные 35 млн избирателей США продаются на хакерском форуме

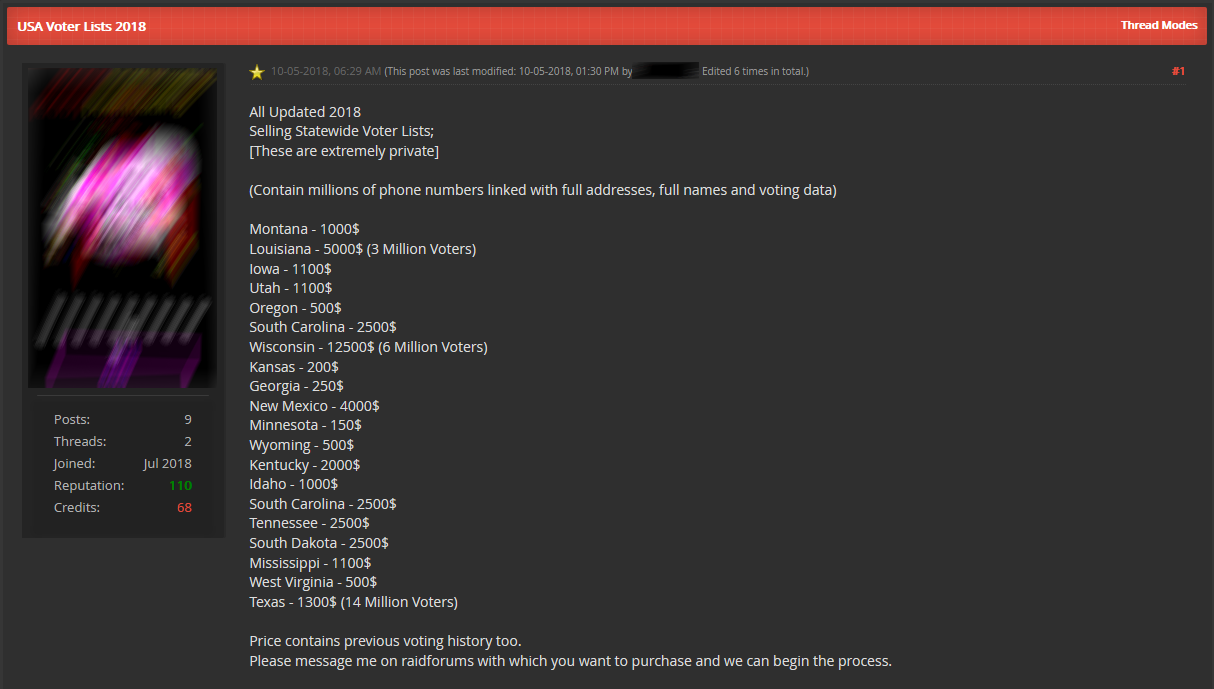
Информация около 35 миллионов избирателей США свободно распространяется на популярном форуме хакерской тематики. Утечку обнаружили специалисты компаний Anomali Labs и Intel471, которые наткнулись на рекламное объявление, предлагающее купить эти персональные данные.

Исследователи утверждают, что проанализировали соответствующие образцы записей в распространяемой базе данных, что позволило выявить — информация действительно принадлежит пользователям и является достоверной «с высокой степенью вероятности».

«Насколько нам известно, это первый случай продажи киберпреступниками данных избирателей 2018 года», — заявили эксперты.

По словам исследователей, утекшие данные содержат следующую информацию: полные имена, номера мобильных телефонов, физические адреса, история голосования, а также другая информация, относящаяся непосредственно к выборам.

Злоумышленники получили данные из 19 штатов США. Прайс-лист преступников выглядит следующим образом:

  • Монтана - 1000$
  • Луизиана - 5000$ (3 миллиона избирателей)
  • Айова - 1100$
  • Юта - 1100$
  • Орегон - 500$
  • Южная Каролина - 2500$
  • Висконсин - 12500$ (6 миллионов избирателей)
  • Канзас - 200$
  • Джорджия - 250$
  • Нью-Мексико - 4000$
  • Миннесота - 150$
  • Вайоминг - 500$
  • Кентукки - 2000$
  • Айдахо - 1000$
  • Теннесси - 2500$
  • Южная Дакота - 2500$
  • Миссисипи - 1100$
  • Западная Виргиния - 500$
  • Техас - 1300$ (14 миллионов избирателей)

За все 19 баз данных злоумышленники требуют $42 200.

Есть мнение, что продаваемая информация была добыта в ходе утечки, которую допустила компания Robocent.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru