



Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники похитили сотни тысяч долларов в криптовалюте EOS у децентрализованного приложения для азартных игр EOSBet. Злоумышленники использовали одну из уязвимостей. Минимальный ущерб в настоящее время оценивается в $338 000.

Брешь позволила атакующим внедрить вредоносный код в стандартные EOS-аккаунты. После этого преступникам удалось заставить смарт-контракт ошибочно снабдить их аккаунты огромным количеством криптовалюты.

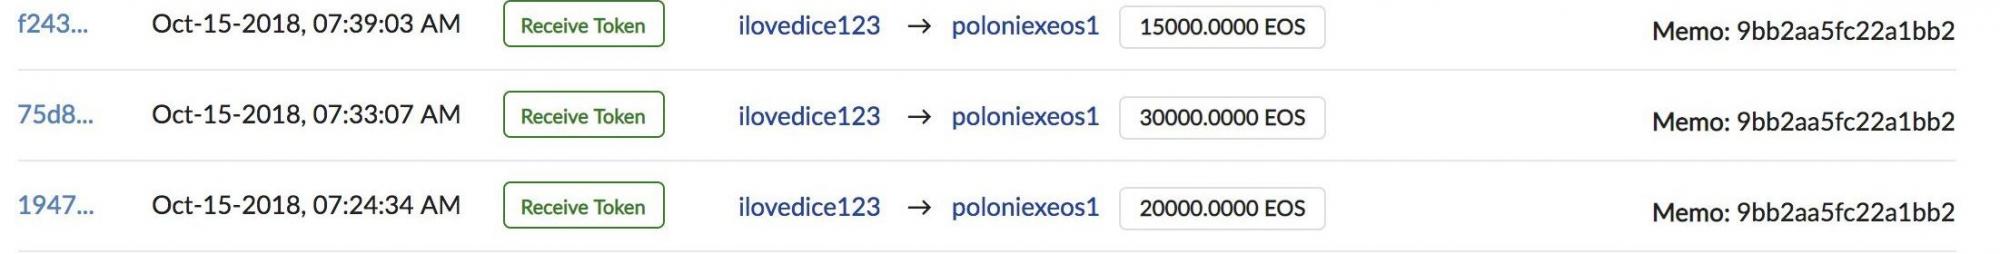
На картинке ниже можно ознакомиться с несанкционированными транзакциями — можно наблюдать, как вредоносный аккаунт «ilovedice123» переводит 65 000 EOS ($338 000) в крупную криптовалютную биржу:

Команда EOSBet планирует раскрыть подробности атаки и ущерба в ближайшее время. Официальные представители дали понять, что платформу пропатчили.

Исходя из имеющейся информации, киберпреступники добавили вредоносный код в свои кошельки EOS. Это позволило им получать криптовалюту каждый раз, когда атакуемые аккаунты обменивались транзакциями.

Напомним, что в прошлом месяце онлайн-платформа DEOSGames, ориентированная на ставки и игры, сообщила о кибермошенниках, которым удалось похитить почти $24 000. Благодаря нащупанной уязвимости некому злоумышленнику удалось 24 раза подряд сорвать джекпот.

В итоге аккаунт с именем «runningsnail» покинул платформу с общим выигрышем в размере 4 728 EOS (эта сумма эквивалентна $23 640). Эта учетная запись была создана всего лишь за день до начала вредоносной кампании.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru