



Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Разработчики WhatsApp устранили серьезную уязвимость в коде мессенджера, которая позволяла злоумышленникам атаковать пользователя обычным звонком. При эксплуатации этого бага атакующий мог вызвать сбой в работе приложения. О проблеме сообщила эксперт Google Project Zero Натали Силванович.

Специалист передала информацию об уязвимости — которая представляет собой разновидность переполнения буфера — разработчикам WhatsApp еще в августе. Теперь, когда был выпущен соответствующий патч, Силванович может предоставить технические подробности недостатка.

Согласно отчету эксперта, уязвимость проявляет себя в тот момент, когда пользователь получает специально созданный вредоносный пакет RTP. Это приводит к аварийному закрытию приложения.

На деле получается так, что злоумышленнику всего лишь нужно позвонить жертве, таким образом он отправит необходимый для эксплуатации бага пакет.

«Проблема может проявиться в тот момент, когда пользователь принимает злонамеренный звонок от атакующего. Уязвимость затрагивает версии приложения как для Android, так и для iOS», — объясняет Силванович.

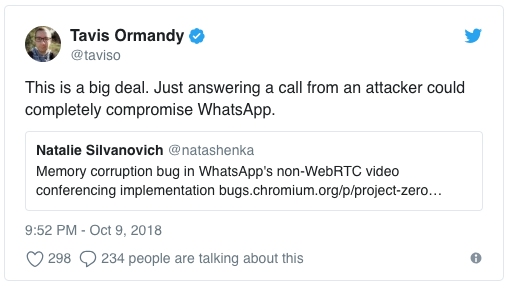
Баг оказался настолько непростым, что привлек внимание другого известного эксперта Google — Тэвиса Орманди. Орманди написал в Twitter, что уязвимость довольно серьезная:

Пользователям рекомендуется как можно скорее установить обновления своих мессенджеров.

Напомним, что ранее в этом месяце Национальное агентство кибербезопасности Израиля предупредило граждан страны о массовых атаках на пользователей WhatsApp. В ходе этих атак злоумышленники получают контроль над учетными записями, принадлежащими пользователям мессенджера. Также отмечалось, что преступники впервые используют систему голосовой почты операторов сотовой связи.

Подпишитесь на новости

На Android станет проще устанавливать приложения вне Google Play

Google открыла регистрацию в программе Registered App Stores. Одобренные сторонние магазины смогут устанавливать приложения в одно касание (без дополнительных системных подтверждений) и обновлять их в фоне.

Условия опубликованы на официальной странице программы Android Developers. Новые возможности заработают с 1 декабря 2026 года на устройствах с Android 17 QPR2 и новее. Россия входит в список поддерживаемых стран.

Для владельцев магазинов удобство платное: регистрационный взнос составляет $10 тысяч ежегодно. Оплатить его нужно ещё до начала проверки заявки. Кроме того, участники обязаны передавать Google весь каталог APK и последующие обновления для сканирования на вредоносные программы.

Требования включают проверку организации, прозрачные правила распространения приложений, защиту персональных данных и борьбу с вредоносами.

Если потенциально опасными окажутся более 1% попыток установки или 2% приложений каталога за 30 дней, Google предусмотрела дополнительные сборы за проверку и устранение рисков.

Участие добровольное: магазины вне программы смогут продолжать работу с прежней процедурой установки. Пользователям обещают меньше лишних окон, а владельцам альтернативных площадок предлагают ежегодный счёт и регулярную проверку каталога.

RSS: Новости на портале Anti-Malware.ru