



Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Зарубежные СМИ начали активно публиковать информацию о депортации четырех граждан России из Нидерландов в связи с кибератакой на серверы ОЗХО (Организация по запрещению химического оружия). Информация была получена от министра обороны Нидерландов Анка Бейлевелда.

Среди четверых высланных россиян был один ИТ-эксперт, так утверждают официальные лица. Они взяли напрокат машину, после чего пытались «прощупать», можно ли взломать Wi-Fi-сеть ОЗХО.

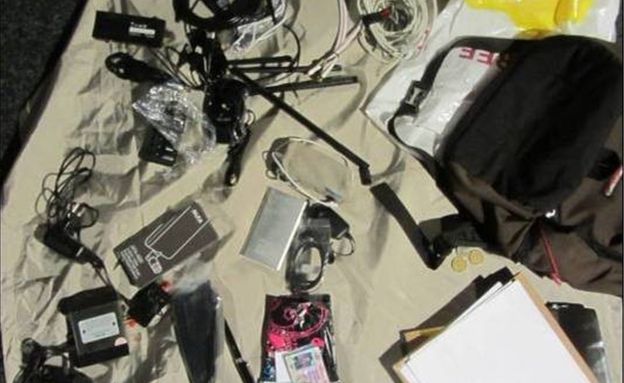
При себе у «хакеров» было специальное оборудование, предназначенное для взлома.

Изъятый у подозреваемых ноутбук, судя по найденной на нем информации, использовался также для атак в таких странах, как Бразилия, Швейцария и Малайзия. Подогреваемых связывают с ГРУ.

Напомним, что глава МИД Великобритании Джереми Хант считает, что ГРУ совершило серию масштабных кибератак, которые затронули пользователей по всему миру. Хант подчеркнул, что именно российская спецслужба стоит за атаками на бизнес, СМИ, спортивные организации и политические институты.

«Действия ГРУ безответственны и неизбирательны, там пытаются подорвать и вмешаться в выборный процесс в других странах, даже готовы наносить ущерб российским компаниям и российским гражданам», — объясняет Хант.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru