



Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Зарубежные СМИ начали активно публиковать информацию о депортации четырех граждан России из Нидерландов в связи с кибератакой на серверы ОЗХО (Организация по запрещению химического оружия). Информация была получена от министра обороны Нидерландов Анка Бейлевелда.

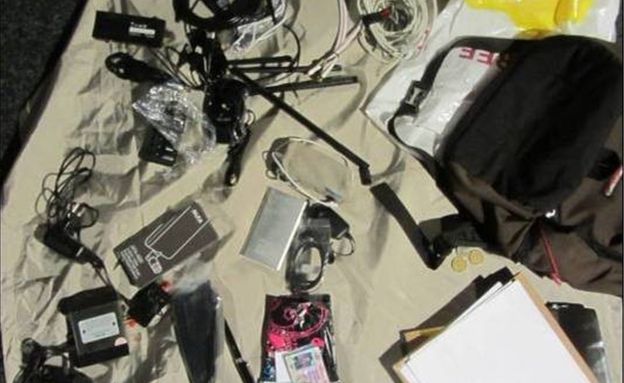
Среди четверых высланных россиян был один ИТ-эксперт, так утверждают официальные лица. Они взяли напрокат машину, после чего пытались «прощупать», можно ли взломать Wi-Fi-сеть ОЗХО.

При себе у «хакеров» было специальное оборудование, предназначенное для взлома.

Изъятый у подозреваемых ноутбук, судя по найденной на нем информации, использовался также для атак в таких странах, как Бразилия, Швейцария и Малайзия. Подогреваемых связывают с ГРУ.

Напомним, что глава МИД Великобритании Джереми Хант считает, что ГРУ совершило серию масштабных кибератак, которые затронули пользователей по всему миру. Хант подчеркнул, что именно российская спецслужба стоит за атаками на бизнес, СМИ, спортивные организации и политические институты.

«Действия ГРУ безответственны и неизбирательны, там пытаются подорвать и вмешаться в выборный процесс в других странах, даже готовы наносить ущерб российским компаниям и российским гражданам», — объясняет Хант.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru