



Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Четверо россиян высланы из Нидерландов за кибератаку на ОЗХО

Зарубежные СМИ начали активно публиковать информацию о депортации четырех граждан России из Нидерландов в связи с кибератакой на серверы ОЗХО (Организация по запрещению химического оружия). Информация была получена от министра обороны Нидерландов Анка Бейлевелда.

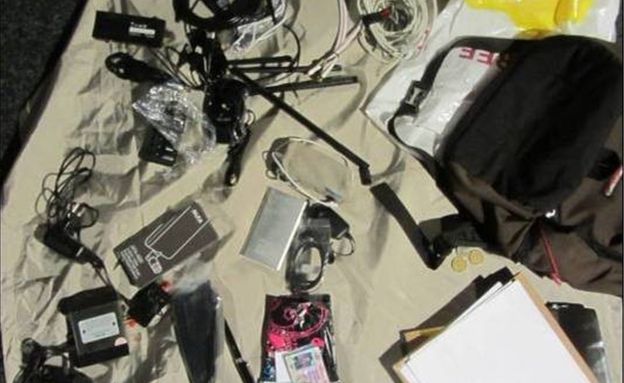
Среди четверых высланных россиян был один ИТ-эксперт, так утверждают официальные лица. Они взяли напрокат машину, после чего пытались «прощупать», можно ли взломать Wi-Fi-сеть ОЗХО.

При себе у «хакеров» было специальное оборудование, предназначенное для взлома.

Изъятый у подозреваемых ноутбук, судя по найденной на нем информации, использовался также для атак в таких странах, как Бразилия, Швейцария и Малайзия. Подогреваемых связывают с ГРУ.

Напомним, что глава МИД Великобритании Джереми Хант считает, что ГРУ совершило серию масштабных кибератак, которые затронули пользователей по всему миру. Хант подчеркнул, что именно российская спецслужба стоит за атаками на бизнес, СМИ, спортивные организации и политические институты.

«Действия ГРУ безответственны и неизбирательны, там пытаются подорвать и вмешаться в выборный процесс в других странах, даже готовы наносить ущерб российским компаниям и российским гражданам», — объясняет Хант.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru