



Взломанные аккаунты Facebook продаются в дарквебе, стоят от $3 до $12

Взломанные аккаунты Facebook продаются в дарквебе, стоят от $3 до $12

Взломанные аккаунты Facebook продаются в дарквебе, стоят от $3 до $12

Скомпрометированные аккаунты Facebook продаются на площадках дарквеба. Есть все основания полагать, что это следствие недавней масштабной утечки данных десятков миллионов пользователей социальной сети.

Размещенные на подпольных форумах объявления предлагают купить персональные данные пользователей Facebook всего за 3 доллара. Эксперты в области безопасности предупреждают, что с помощью этой информации злоумышленники могут совершить кражу личности или шантажировать пользователей.

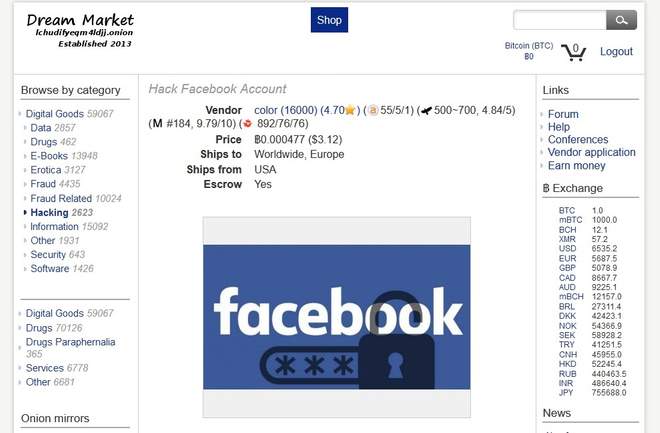
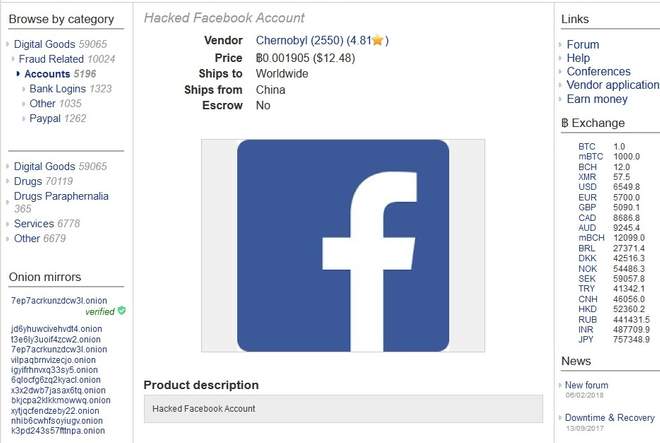
Вот пример подобного предложения на площадке «темной сети»:

В частности, как сообщает Independent, подобные предложения были размещены на черном онлайн-рынке Dream Market. Взломанные учетные записи стоят от 3 до 12 долларов, купить их можно с помощью цифровых валют вроде биткоина.

Если взять за основу стоимость одного аккаунта, то цена всех скомпрометированных учеток будет где-то между $150 миллионами и $600 миллионами.

Вчера в Facebook заявили, что на данный момент нет никаких доказательств того, что злоумышленники смогли получить доступ к сторонним приложениям.

«Мы проанализировали логи в отношении сторонних приложений. На данный момент нет доказательств того, что атакующие могли получить доступ к приложениям, использующим Facebook Login», — объяснил вице-президент по вопросам регулирования в отношении продуктов Facebook Гай Роузен.

Напомним, что европейские регуляторы, отвечающие за соблюдение конфиденциальности, рассматривают возможность оштрафовать Facebook на 1,63 миллиарда долларов в связи с утечкой, затронувшей аккаунты 90 миллионов пользователей.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru