



Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров, которые пытаются добиться преимущества в игре Fortnite, предупредили об ориентированной на них вредоносной программе, которая может похищать информацию. Об угрозе сообщил Крис Бойд из Malwarebytes.

Вредонос маскируется под «бесплатные» Android-версии игры, под бесплатную виртуальную валюту V-Bucks, которая позволяет приобрести дополнительный контент в игре, а также под разнообразные читы.

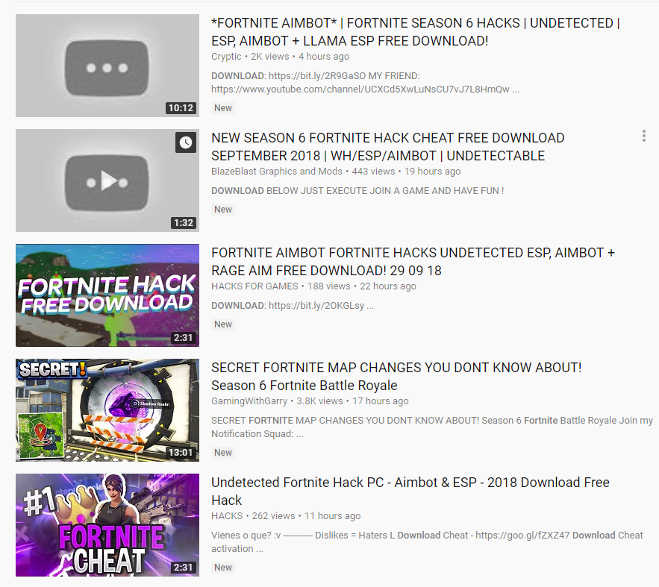
Такие вещи рекламируются в роликах, размещенных на YouTube. Одно из таких видео набрало аж 120 000 просмотров, прежде чем его удалили.

«Это очень старый метод распространения вредоносных программ, но, как мы видим, это не останавливает киберпреступников. Эта вредоносная кампания ориентирована на потенциальных читеров, которые хотят обманным путем добиться преимущества в игре», — рассказывает Бойд.

В одном из эпизодов ссылка в видео вела пользователей на сайт Sub2Unlock, где требовалось «подписаться, чтобы разблокировать». После этого пользователи перенаправлялись на сайт bt-fortnite-cheats[.]tk.

Таким образом, вредоносный файл скачали 1 207 раз. В настоящее время он детектируется как Trojan.Malpack. Зловред может похищать историю браузеров, файлы cookies, средства из Bitcoin-кошельков и сессию Steam.

Вредоносная программа отправляет похищенную информацию на сервер, расположенный в России.

В августе исследователи безопасности Google обнаружили уязвимость в приложении Fortnite для мобильной платформы Android. По словам специалистов, эта брешь открывает вектор для успешной атаки Man-in-the-Disk (MitD), которая может позволить стороннему приложению вызвать сбой или запустить вредоносный код.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru