



Менеджеры паролей для Android раскрывают учетные данные фишерам

Менеджеры паролей для Android раскрывают учетные данные фишерам

Менеджеры паролей для Android раскрывают учетные данные фишерам

Группа исследователей в области безопасности обнаружила, что менеджеры паролей для Android можно заставить ввести действующие учетные данные в фишинговые приложения. О проблеме безопасности сообщили итальянские специалисты из университета Генуи.

Также исследователи отметили, что технология Google Instant Apps, которая позволяет пользователям попробовать приложения без необходимости полностью их устанавливать, может сыграть на руку фишинговым схемам.

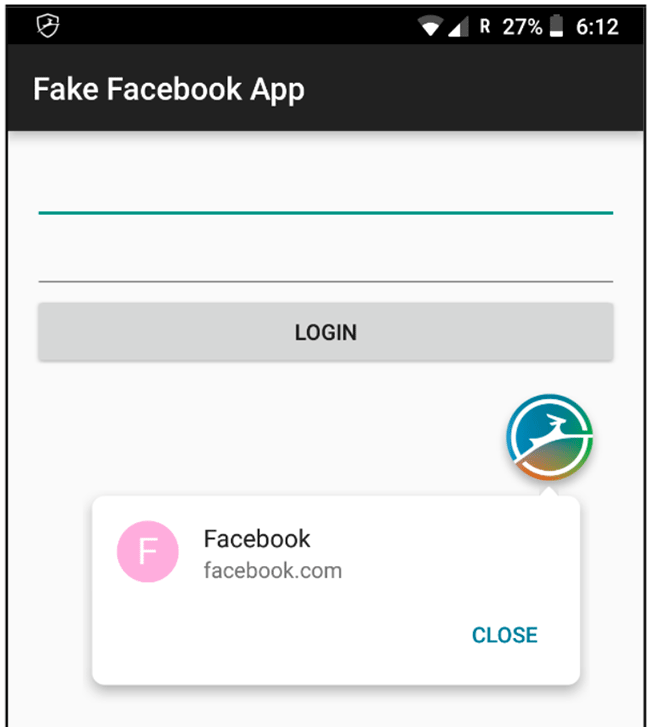
На одном из скриншотов, опубликованных экспертами, видно, что менеджер паролей Dashlane предлагает ввести учетные данные Facebook в злонамеренное фишинговое приложение.

Среди таких приложений, которые способны раскрыть учетные данные пользователей, специалисты отметили следующие менеджеры паролей:

  • 1Password
  • Dashlane
  • Keeper
  • LastPass
  • Google Smart Lock

Таким образом, злоумышленнику остается лишь использовать имя популярного приложения (например, того же Facebook), и менеджер паролей автоматически подставит логин и пароль в поля ввода.

С полным исследованием экспертов можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru