



Менеджеры паролей для Android раскрывают учетные данные фишерам

Менеджеры паролей для Android раскрывают учетные данные фишерам

Менеджеры паролей для Android раскрывают учетные данные фишерам

Группа исследователей в области безопасности обнаружила, что менеджеры паролей для Android можно заставить ввести действующие учетные данные в фишинговые приложения. О проблеме безопасности сообщили итальянские специалисты из университета Генуи.

Также исследователи отметили, что технология Google Instant Apps, которая позволяет пользователям попробовать приложения без необходимости полностью их устанавливать, может сыграть на руку фишинговым схемам.

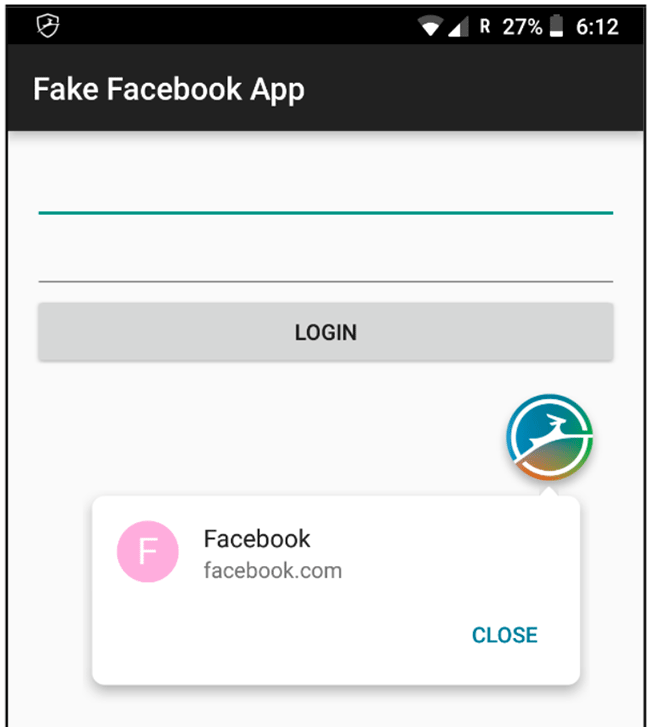
На одном из скриншотов, опубликованных экспертами, видно, что менеджер паролей Dashlane предлагает ввести учетные данные Facebook в злонамеренное фишинговое приложение.

Среди таких приложений, которые способны раскрыть учетные данные пользователей, специалисты отметили следующие менеджеры паролей:

  • 1Password
  • Dashlane
  • Keeper
  • LastPass
  • Google Smart Lock

Таким образом, злоумышленнику остается лишь использовать имя популярного приложения (например, того же Facebook), и менеджер паролей автоматически подставит логин и пароль в поля ввода.

С полным исследованием экспертов можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru