



В Telegram устранили баг, раскрывающий реальный IP-адрес

В Telegram устранили баг, раскрывающий реальный IP-адрес

В Telegram устранили баг, раскрывающий реальный IP-адрес

Разработчики Telegram выпустили патч, устраняющий проблему утечки IP-адресов пользователей. Уязвимость была обнаружена индийским исследователем Дхиражем Мишрой. В версиях для декстопа (стабильная — v1.4.0, бета — v1.3.17) этот недостаток исправлен.

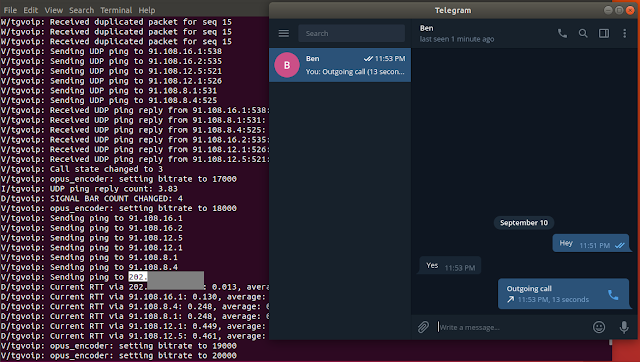
Мишра обнаружил, что десктопные версии Telegram для систем Windows, Mac и Linux раскрывают реальные IP-адреса пользователей мессенджера. Эксперт отметил, что утечка происходит только во время голосовых звонков.

В время звонков между пользователями Telegram устанавливается соединение IP-to-IP (или peer-to-peer), после чего происходит обмен пакетами данных напрямую. Такой вид связи далек от конфиденциального, так как раскрывает реальные адреса обоих пользователей.

Учитывая, что peer-to-peer — установленный по умолчанию вид соединения для всех пользователей, Telegram будет раскрывать реальный адрес пользователя людям, которых он добавил в список контактов.

Разработчики мессенджера внедрили специальную настройки «Nobody», при активации которой приложение не будет устанавливать peer-to-peer во время звонков. Однако эта опция изначально появилась только в мобильном клиенте. Мишра отметил, что его обеспокоил тот факт, что десктопная версия Telegram все еще раскрывает IP-адреса.

Разработчики прислушались к эксперту, так как это действительно серьезный баг, и выпустили соответствующее обновление, которое теперь рекомендуют установить всем пользователям, для которых конфиденциальность в приоритете.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru