



В Telegram устранили баг, раскрывающий реальный IP-адрес

В Telegram устранили баг, раскрывающий реальный IP-адрес

В Telegram устранили баг, раскрывающий реальный IP-адрес

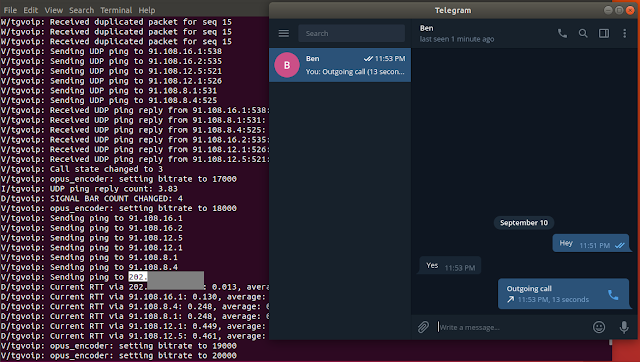
Разработчики Telegram выпустили патч, устраняющий проблему утечки IP-адресов пользователей. Уязвимость была обнаружена индийским исследователем Дхиражем Мишрой. В версиях для декстопа (стабильная — v1.4.0, бета — v1.3.17) этот недостаток исправлен.

Мишра обнаружил, что десктопные версии Telegram для систем Windows, Mac и Linux раскрывают реальные IP-адреса пользователей мессенджера. Эксперт отметил, что утечка происходит только во время голосовых звонков.

В время звонков между пользователями Telegram устанавливается соединение IP-to-IP (или peer-to-peer), после чего происходит обмен пакетами данных напрямую. Такой вид связи далек от конфиденциального, так как раскрывает реальные адреса обоих пользователей.

Учитывая, что peer-to-peer — установленный по умолчанию вид соединения для всех пользователей, Telegram будет раскрывать реальный адрес пользователя людям, которых он добавил в список контактов.

Разработчики мессенджера внедрили специальную настройки «Nobody», при активации которой приложение не будет устанавливать peer-to-peer во время звонков. Однако эта опция изначально появилась только в мобильном клиенте. Мишра отметил, что его обеспокоил тот факт, что десктопная версия Telegram все еще раскрывает IP-адреса.

Разработчики прислушались к эксперту, так как это действительно серьезный баг, и выпустили соответствующее обновление, которое теперь рекомендуют установить всем пользователям, для которых конфиденциальность в приоритете.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru