



Секретная служба США предупреждает о новой волне изощренного скимминга

Секретная служба США предупреждает о новой волне изощренного скимминга

Секретная служба США предупреждает о новой волне изощренного скимминга

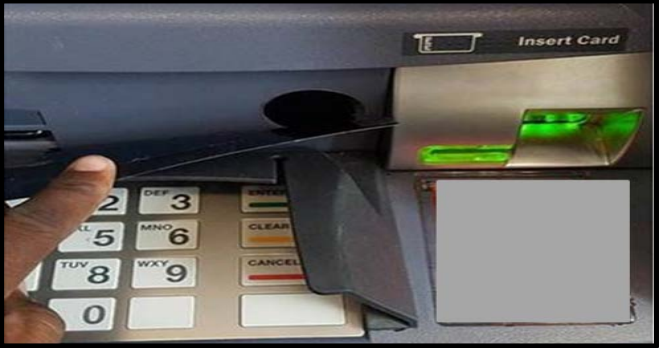
Секретная служба США предупреждает финансовые учреждения о новом всплеске скимминга банкоматов, в ходе которого преступники вырезают отверстия в ATM размером с пирожное. А далее используется комбинация магнитов и медицинских устройств для получения учетных данных клиентов непосредственно из устройства для чтения карт, установленного в банкоматах.

Как пишет исследователь безопасности Брайан Кребс, в распоряжение Секретной службы попало несколько отчетов, описывающих сложную схему скиммига, для осуществления которой злоумышленникам требуются дни.

Этот тип атаки часто описывается как «подслушивание» (eavesdropping), он начинается с того, что преступники используют дрель, чтобы просверлить небольшие отверстия в корпусе банкомата. После этого отверстия маскируют металлической панелью, наклейкой с логотипом банка или инструкцией по использованию ATM.

Преступники будут использовать эти отверстия для подключения к считывателю карт специального устройства с помощью магнита. Часто злоумышленникам в таких атаках помогает эндоскоп, используемый в медицине инструмент. Используя его, преступник может убедиться, что его скиммер подключен к считывателю карт правильно.

Согласно сообщению Секретной службы, злоумышленники маскируют отверстия в банкоматах, а потом выжидают день или два. После этого они прикрепляют стеноп (также встречается термин «лох-камера» или «лохкамера»).

«Задержка, судя по всему, вызвана обходом антискимминговой технологии, которая должна среагировать на сверление», — объясняют в Секретной службе.

Кребс опубликовал видео, в котором показан процесс скимминга банкомата:

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru