



Новый вредонос в Google Play атакует клиентов Райффайзенбанка

Новый вредонос в Google Play атакует клиентов Райффайзенбанка

Новый вредонос в Google Play атакует клиентов Райффайзенбанка

В официальном магазине приложений Google Play Store обнаружена очередная замаскированная злонамеренная программа. С помощью этой программы, которая позиционируется как утилита для записи телефонных разговоров, злоумышленникам удалось похитить тысячи евро с банковских счетов клиентов из Европы.

Приложение значится в магазине под именем QRecorder. Как утверждает его описание, оно может автоматически записывать звонки и разговоры. На момент анализа этого зловреда аналитиками количество скачиваний превышало 10 000 раз.

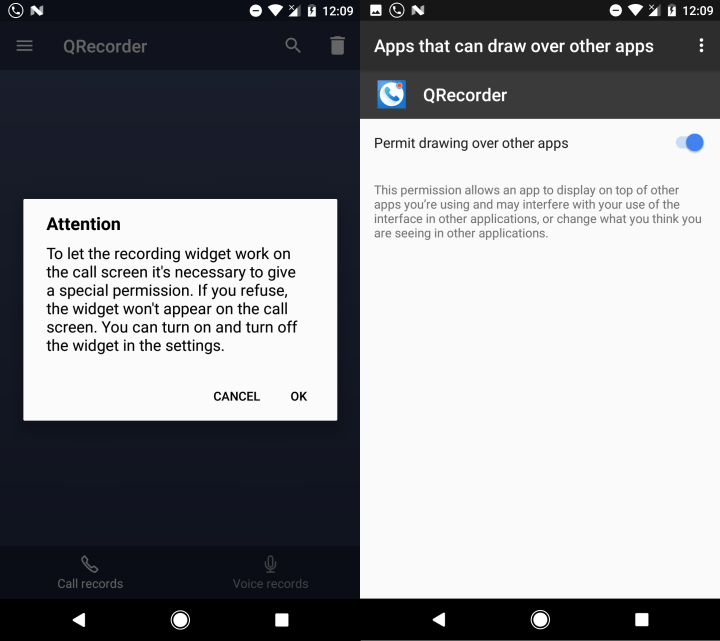
После инсталляции программа может перехватывать текстовые сообщения, также она запрашивает права на отображение своего интерфейса поверх других приложений.

Такие возможности позволяют вредоносу получать коды двухфакторной аутентификации, которые пользователи получают через SMS-сообщения. Более того, приложение может контролировать то, что пользователь видит на экране.

Эксперт компании ESET Лукас Стефанко говорит, что заявленный функционал записи звонков работает нормально. То есть у пользователя нет повода заподозрить приложение в обмане. По словам Стефанко, злоумышленники отправляют вредоносные инструкции приложению в течение 24 часов после установки.

Одна из таких команд заставляет программу искать на устройстве банковские приложения. При напуске одного из таких приложений QRecorder наложит поверх его окна фишинговое. Фишинговое окно соберет учетные данные пользователя и отправит их операторам.

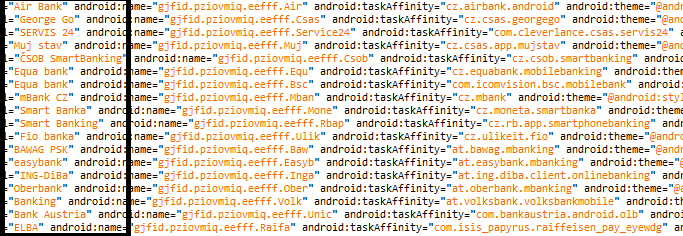
Исследователи считают, что злоумышленники атакуют клиентов Райффайзенбанка и еще двух других чешских банков. Стефанко привел скриншот кода вредоноса, на котором виден список атакуемых банков:

Эксперты идентифицировали вредоносную программу как Razdel, которая является одним из вариантов BankBot (Anubis I). Также было опубликовано видео, в котором показана работа этого зловреда.

На днях Стефанко также сообщал о новой шпионской программе для операционной системы Android. Она способна перехватывать сообщения WhatsApp. Более того, ее обнаружили в Сети в качестве открытого проекта разработки.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru