



Новый вредонос в Google Play атакует клиентов Райффайзенбанка

Новый вредонос в Google Play атакует клиентов Райффайзенбанка

Новый вредонос в Google Play атакует клиентов Райффайзенбанка

В официальном магазине приложений Google Play Store обнаружена очередная замаскированная злонамеренная программа. С помощью этой программы, которая позиционируется как утилита для записи телефонных разговоров, злоумышленникам удалось похитить тысячи евро с банковских счетов клиентов из Европы.

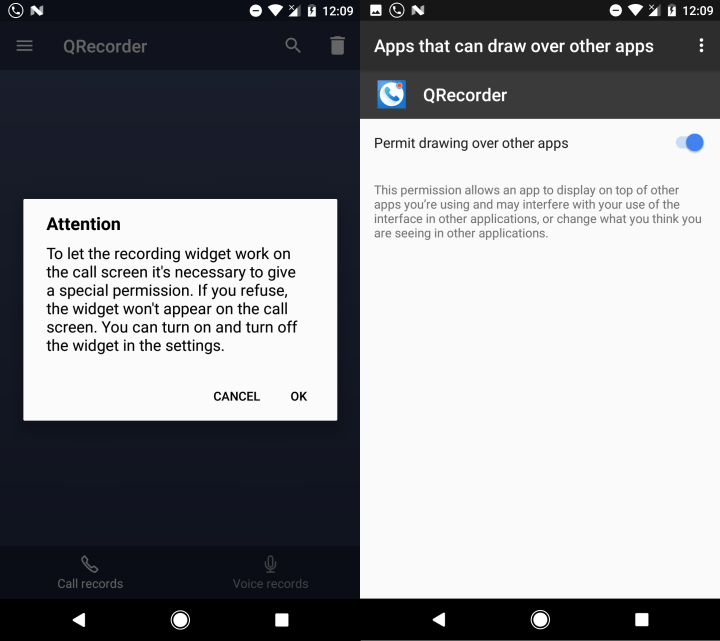
Приложение значится в магазине под именем QRecorder. Как утверждает его описание, оно может автоматически записывать звонки и разговоры. На момент анализа этого зловреда аналитиками количество скачиваний превышало 10 000 раз.

После инсталляции программа может перехватывать текстовые сообщения, также она запрашивает права на отображение своего интерфейса поверх других приложений.

Такие возможности позволяют вредоносу получать коды двухфакторной аутентификации, которые пользователи получают через SMS-сообщения. Более того, приложение может контролировать то, что пользователь видит на экране.

Эксперт компании ESET Лукас Стефанко говорит, что заявленный функционал записи звонков работает нормально. То есть у пользователя нет повода заподозрить приложение в обмане. По словам Стефанко, злоумышленники отправляют вредоносные инструкции приложению в течение 24 часов после установки.

Одна из таких команд заставляет программу искать на устройстве банковские приложения. При напуске одного из таких приложений QRecorder наложит поверх его окна фишинговое. Фишинговое окно соберет учетные данные пользователя и отправит их операторам.

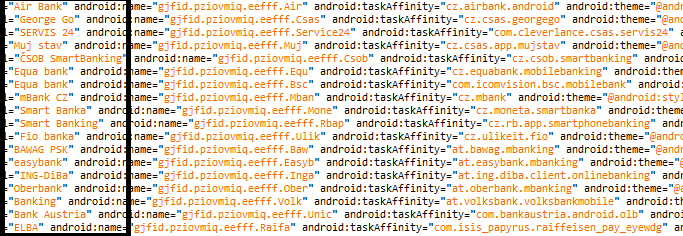
Исследователи считают, что злоумышленники атакуют клиентов Райффайзенбанка и еще двух других чешских банков. Стефанко привел скриншот кода вредоноса, на котором виден список атакуемых банков:

Эксперты идентифицировали вредоносную программу как Razdel, которая является одним из вариантов BankBot (Anubis I). Также было опубликовано видео, в котором показана работа этого зловреда.

На днях Стефанко также сообщал о новой шпионской программе для операционной системы Android. Она способна перехватывать сообщения WhatsApp. Более того, ее обнаружили в Сети в качестве открытого проекта разработки.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru