



Российский ботнет имитирует клики пользователей Android

Российский ботнет имитирует клики пользователей Android

Российский ботнет имитирует клики пользователей Android

Исследователи Check Point рассказали о ботнете, который разрабатывает группа русскоговорящих киберпреступников «The Lucy Gang». Злоумышленники распространяют свое детище по схеме Malware-as-a-Service (вредонос-как-услуга, MaaS).

Ботнет получил имя Black Rose Lucy, как говорят эксперты, принцип его работы не отличается от сотни других таких же ботнетов. Black Rose Lucy специализируется на атаках мобильных устройств под управлением операционной системы Android.

Известно, что Android постоянно контролирует поведение приложений, запрашивая у пользователя разрешение на выполнение операций, в которых косвенно или прямо участвуют персональные данные или чувствительные настройки.

Однако Black Rose Lucy научился использовать функцию Android Accessibility Service, с помощью которой он обманом заставляет пользователя разрешить вредоносу совершить действия, приводящие в конечном итоге к запуску злонамеренных файлов APK.

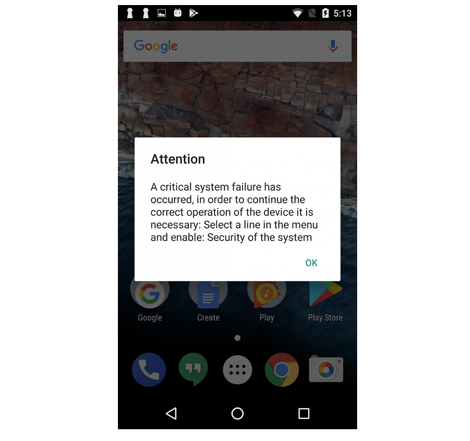
После установки Black Rose Lucy регистрирует себя в качестве сервиса Monitor. Через минуту вредоносная программа отображает владельцу устройства уведомление, в котором утверждается, что система пользователя находится в опасности.

Для решения проблемы юзеру предлагается разрешить использование Android Accessibility Service для приложения «Security of the system».

Далее жертву просят предоставить права администратора Black Rose, после этого вредонос сможет отображать окна поверх других приложений, а также игнорировать настройки оптимизации использования ресурсов батареи.

Ботнет может связываться с командным центром C&C, благодаря этому на зараженное устройство устанавливаются другие вредоносные программы. Вся собранная зловредом информация отправляется также на этот сервер.

Помимо прочего, Black Rose оснащен механизмом определения антивирусных решений, установленных в системе.

Самый интересный момент, который отметили эксперты, — ботнет может имитировать клики пользователя. Именно так вредоносное приложение может устанавливать APK-файлы в системе.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru