



Google избавится от схемы file:// в адресной строке Chrome

Google избавится от схемы file:// в адресной строке Chrome

Google избавится от схемы file:// в адресной строке Chrome

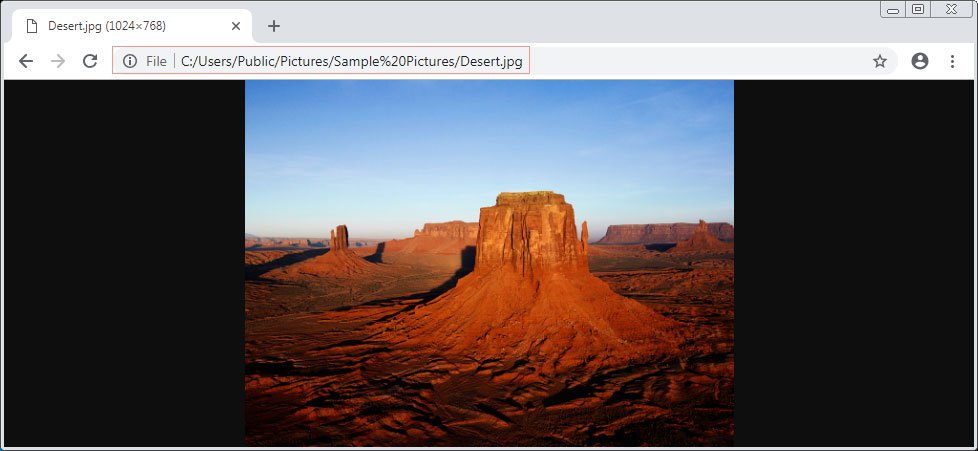
Сейчас, если вы откроете в Google Chrome локальный файл, браузер отобразит в адресной строке file:// и путь к файлу на диске. В Chrome 70 Google пообещала реализовать новое уведомление «File», которое заменит схему URI file, — оно будет уведомлять пользователя, что локальный файл открыт в браузере.

По мнению Google, теперь, когда есть соответствующе уведомление, необходимость в использовании схемы file:// просто отпадает.

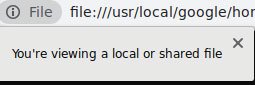
В итоге адресная строка браузера при открытии локального файла в нем будет выглядеть приблизительно так:

Если пользователь нажмет на это уведомление «File», Chrome отобразит ему информационное сообщение с текстом «You're viewing a local or shared file».

Судя по всему, Google пытается оптимизировать отображаемую в браузере информацию, удалив ненужные и дублирующиеся данные.

Правда, не всегда это несет только плюсы. Например, отказ от поддоменов вида «www» и «m» в Chrome 69 может сыграть на руку злоумышленникам, использующим фишинговые схемы. Такое нововведение вызвало озабоченность среди пользователей и экспертов.

Кстати, интернет-гигант также не забывает устранять серьезные уязвимости в браузере. С выпуском Chrome 69 пришел критический патч, устраняющий проблему безопасности, которая позволяла злоумышленнику украсть учетные данные Wi-Fi в домашних и корпоративных сетях.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru