



Google избавится от схемы file:// в адресной строке Chrome

Google избавится от схемы file:// в адресной строке Chrome

Google избавится от схемы file:// в адресной строке Chrome

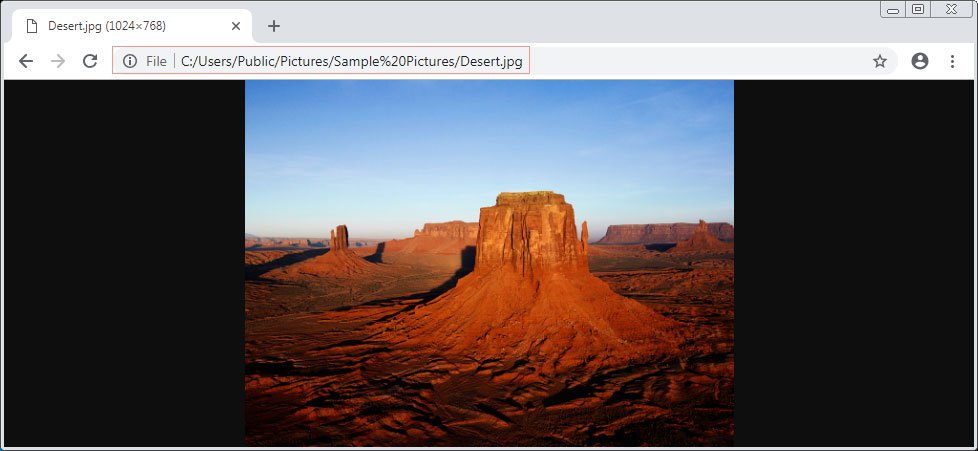
Сейчас, если вы откроете в Google Chrome локальный файл, браузер отобразит в адресной строке file:// и путь к файлу на диске. В Chrome 70 Google пообещала реализовать новое уведомление «File», которое заменит схему URI file, — оно будет уведомлять пользователя, что локальный файл открыт в браузере.

По мнению Google, теперь, когда есть соответствующе уведомление, необходимость в использовании схемы file:// просто отпадает.

В итоге адресная строка браузера при открытии локального файла в нем будет выглядеть приблизительно так:

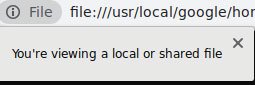
Если пользователь нажмет на это уведомление «File», Chrome отобразит ему информационное сообщение с текстом «You're viewing a local or shared file».

Судя по всему, Google пытается оптимизировать отображаемую в браузере информацию, удалив ненужные и дублирующиеся данные.

Правда, не всегда это несет только плюсы. Например, отказ от поддоменов вида «www» и «m» в Chrome 69 может сыграть на руку злоумышленникам, использующим фишинговые схемы. Такое нововведение вызвало озабоченность среди пользователей и экспертов.

Кстати, интернет-гигант также не забывает устранять серьезные уязвимости в браузере. С выпуском Chrome 69 пришел критический патч, устраняющий проблему безопасности, которая позволяла злоумышленнику украсть учетные данные Wi-Fi в домашних и корпоративных сетях.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru