



Мобильный банковский троян Asacub начал масштабные атаки

Мобильный банковский троян Asacub начал масштабные атаки

Мобильный банковский троян Asacub начал масштабные атаки

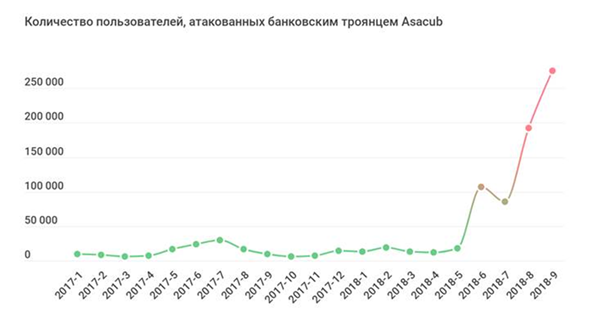
«Лаборатории Касперского» зафиксировала масштабную кампанию, в ходе которой пользователей заражают мобильным банковским трояном Asacub. В день страдают приблизительно 40 тысяч пользователей. Основная часть (98%) случаев заражения Asacub (225 тысяч) приходятся на Россию, также среди пострадавших стран есть Украина, Турция, Германия, Белоруссия, Польша, Армения, Казахстан, США и другие.

Этот вредонос распространяется через фишинговые SMS-сообщения с предложением посмотреть фото или MMS по ссылке. Перейдя на злонамеренную веб-страницу, пользователь увидит кнопку для скачивания, при нажатии на которую загружается файл зловреда. Нередко фишинговые сообщения содержат обращение по имени, поскольку адресно рассылаются со смартфона предыдущей жертвы (в них используются имена, под которыми номера записаны в телефонной книге заражённого устройства).

Asacub попадает на устройство только в том случае, если владелец смартфона разрешил в настройках установку из неизвестных источников. Как правило, троян маскируется под приложения для работы с MMS или популярные сервисы бесплатных объявлений. При установке он запрашивает права администратора или разрешение на использование службы специальных возможностей.

После получения необходимых прав вредоносна программа назначает себя приложением для обработки SMS-сообщений по умолчанию и переходит к злонамеренным действиям. В первую очередь Asacub начинает взаимодействовать с командным центром C&C злоумышленников, в частности передаёт им информацию о модели смартфона, версии ОС, операторе сотовой связи и версии самого трояна.

Программа может красть деньги с привязанной к номеру телефона банковской карты, отправляя SMS-сообщения для перевода средств на другой счёт по номеру карты или мобильного телефона. Некоторые его версии даже способны самостоятельно извлекать из входящих SMS-сообщений коды подтверждения операций и отправлять их на нужный номер. При этом пользователь не сможет проверить баланс через мобильный банк или поменять в нём какие-либо настройки, так как после получения специальной команды Asacub запрещает открытие на устройстве банковского приложения.

«Сегодня семейство Asacub, которое эволюционировало, как мы полагаем, из троянца Smaps и впервые заявило о себе ещё в 2015 году, продолжает приносить злоумышленникам финансовую прибыль – наблюдается резкий рост числа заражений. Это лишний раз подтверждает, что зловред может на протяжении длительного времени распространяться одним и тем же способом, при этом только прогрессируя. Ведь пользователи по-прежнему переходят по подозрительным ссылкам, устанавливают ПО из неизвестных источников и дают приложениям любые разрешения», – рассказала Татьяна Шишкова, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru