



Мобильный банковский троян Asacub начал масштабные атаки

Мобильный банковский троян Asacub начал масштабные атаки

Мобильный банковский троян Asacub начал масштабные атаки

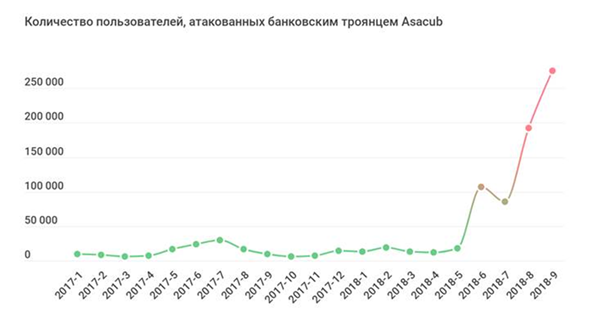
«Лаборатории Касперского» зафиксировала масштабную кампанию, в ходе которой пользователей заражают мобильным банковским трояном Asacub. В день страдают приблизительно 40 тысяч пользователей. Основная часть (98%) случаев заражения Asacub (225 тысяч) приходятся на Россию, также среди пострадавших стран есть Украина, Турция, Германия, Белоруссия, Польша, Армения, Казахстан, США и другие.

Этот вредонос распространяется через фишинговые SMS-сообщения с предложением посмотреть фото или MMS по ссылке. Перейдя на злонамеренную веб-страницу, пользователь увидит кнопку для скачивания, при нажатии на которую загружается файл зловреда. Нередко фишинговые сообщения содержат обращение по имени, поскольку адресно рассылаются со смартфона предыдущей жертвы (в них используются имена, под которыми номера записаны в телефонной книге заражённого устройства).

Asacub попадает на устройство только в том случае, если владелец смартфона разрешил в настройках установку из неизвестных источников. Как правило, троян маскируется под приложения для работы с MMS или популярные сервисы бесплатных объявлений. При установке он запрашивает права администратора или разрешение на использование службы специальных возможностей.

После получения необходимых прав вредоносна программа назначает себя приложением для обработки SMS-сообщений по умолчанию и переходит к злонамеренным действиям. В первую очередь Asacub начинает взаимодействовать с командным центром C&C злоумышленников, в частности передаёт им информацию о модели смартфона, версии ОС, операторе сотовой связи и версии самого трояна.

Программа может красть деньги с привязанной к номеру телефона банковской карты, отправляя SMS-сообщения для перевода средств на другой счёт по номеру карты или мобильного телефона. Некоторые его версии даже способны самостоятельно извлекать из входящих SMS-сообщений коды подтверждения операций и отправлять их на нужный номер. При этом пользователь не сможет проверить баланс через мобильный банк или поменять в нём какие-либо настройки, так как после получения специальной команды Asacub запрещает открытие на устройстве банковского приложения.

«Сегодня семейство Asacub, которое эволюционировало, как мы полагаем, из троянца Smaps и впервые заявило о себе ещё в 2015 году, продолжает приносить злоумышленникам финансовую прибыль – наблюдается резкий рост числа заражений. Это лишний раз подтверждает, что зловред может на протяжении длительного времени распространяться одним и тем же способом, при этом только прогрессируя. Ведь пользователи по-прежнему переходят по подозрительным ссылкам, устанавливают ПО из неизвестных источников и дают приложениям любые разрешения», – рассказала Татьяна Шишкова, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru