


445 миллионов записей клиентов компании Veeam оказались открытыми в Сети

445 миллионов записей клиентов компании Veeam оказались открытыми в Сети

445 миллионов записей клиентов компании Veeam оказались открытыми в Сети

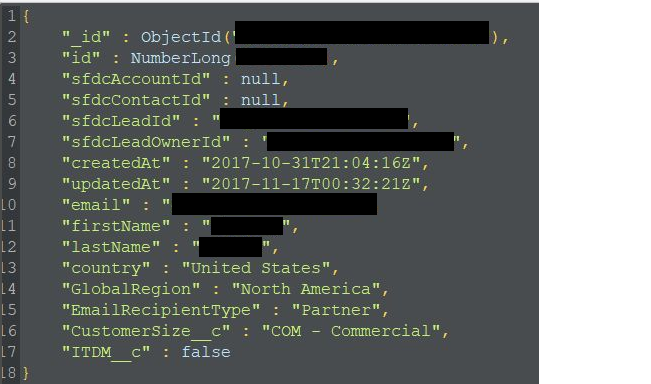
База данных, чей размер превышал 200 Гб, была обнаружена на открытом для публичного доступа сервере. Оказалось, что эти данные принадлежат клиентам швейцарской компании Veeam, всего в базе было около 445 миллионов записей. Veeam предоставляет услуги управления данными для виртуальных, физических и облачных инфраструктур.

Утечку 5 сентября обнаружил исследователь в области безопасности Боб Дьяченко, база находилась на платформе Amazon. Специалист утверждает, что спустя четыре дня компания прислушалась к нему и предприняла шаги для обеспечения безопасности своего сервера MongoDB.

Точный период, в течение которого база была доступна всем желающим, на данный момент неизвестен, однако IP-адрес сервера был проиндексирован поисковиком Shodan 31 августа.

В базе содержалась личная информация клиентов — имя и фамилия, адрес электронной почты и страна проживания. По словам Дьяченко, также там обнаружились дополнительные данные вроде типа клиента и размера организации, IP-адресов, URL-адресов реферрера и юзерагентов (User Agent). Дьяченко обнаружил записи, которым по меньшей мере четыре года.

База клиентов Veeam насчитывает около 307 000 человек. Среди них Norwegian Cruise Line — компания-оператор трансатлантических и круизных маршрутов, владеющая собственным флотом круизных судов; аэропорт Гатвик; несколько университетов и школ; Scania, производитель грузовых автомобилей, автобусов, промышленных и морских двигателей; медицинские учреждения.

Вся проблема оказалась в неправильно сконфигурированных серверах MongoDB.

Подпишитесь на новости

В УФСБ предложили отслеживать стройматериалы по QR-паспортам

Стройматериалы предлагают вывести из режима неопределенности. В УФСБ по Челябинской области считают, что электронный учет с QR-паспортами поможет бороться с хищениями при строительстве социальных объектов. Главным инструментом системы должны стать уникальные QR-коды партий продукции.

Такое мнение высказала ТАСС официальный представитель регионального управления Татьяна Соснина.

Предлагается сверять поступающие на стройплощадку материалы с проектом и бюджетом. Цифровой след должен помогать выявлять расхождения между закупками и фактическим использованием, а заказчикам и контролирующим органам — быстрее замечать подозрительные операции.

Соснина считает, что такой подход способен сделать мошенничество практически невозможным.

В доступном сообщении не названы сроки запуска и стоимость реализации. QR-код, конечно, сам по себе кирпич не охраняет. Польза будет зависеть от того, насколько достоверно система фиксирует реальное движение материалов, а не только красивые записи об их доставке.

RSS: Новости на портале Anti-Malware.ru