



Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Выпущенная вчера версия браузера Chrome под номером 69 содержит критический патч, устраняющий проблему безопасности, которая позволяла злоумышленнику украсть учетные данные Wi-Fi в домашних и корпоративных сетях.

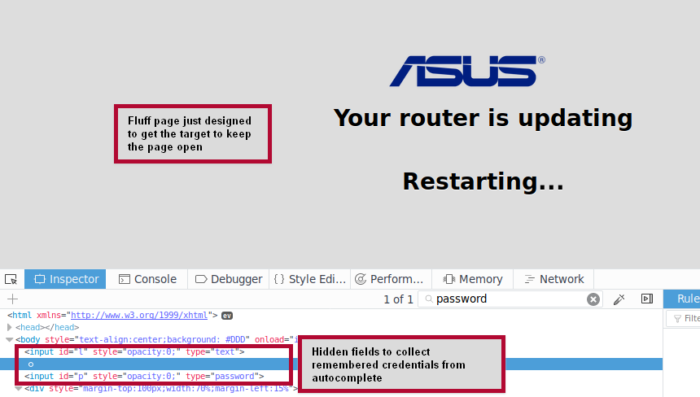
Сам баг заключался в автоматическом заполнении браузером имен пользователей и паролей в формах входа, которые загружаются через небезопасное HTTP-соединение. Именно этим грешили предыдущие версии Chrome.

Исследователь в области безопасности из компании SureCloud Эллиот Томпсон рассказал о многоступенчатой атаке, которая использует этот недостаток. С помощью уязвимости Томпсону удалось украсть данные входа Wi-Fi.

Такой способ атаки получил название Wi-Jacking (или Wi-Fi Jacking), он работает с версией Chrome в операционной системе Windows.

Томпсон опубликовал результаты своего исследования вчера, признав, что для успешного осуществления атаки должен быть выполнен ряд условий. На руку атакующему здесь играет тот факт, что большинство маршрутизаторов не поддерживают соединения HTTPS.

А загрузка панели администратора через HTTP — вообще обычное дело для многих компаний, выпускающих роутеры.

Также, чтобы атака увенчалась успехом, жертва должна подключиться к любой открытой сети Wi-Fi и разрешить автоматическое повторное подключение. Это условие также легко может быть соблюдено, так как пользователи часто именно так и поступают.

Самое сложное условие — браузер пользователя должен быть настроен на запоминание и автозаполнение паролей, в его памяти также должны находиться учетные данные панели администратора роутера.

Было опубликовано видео, демонстрирующее суть атаки Wi-Jacking, с ним можно ознакомиться ниже:

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru