



Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Выпущенная вчера версия браузера Chrome под номером 69 содержит критический патч, устраняющий проблему безопасности, которая позволяла злоумышленнику украсть учетные данные Wi-Fi в домашних и корпоративных сетях.

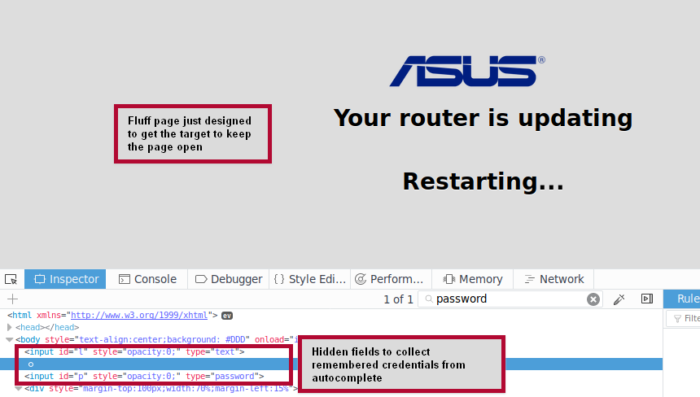
Сам баг заключался в автоматическом заполнении браузером имен пользователей и паролей в формах входа, которые загружаются через небезопасное HTTP-соединение. Именно этим грешили предыдущие версии Chrome.

Исследователь в области безопасности из компании SureCloud Эллиот Томпсон рассказал о многоступенчатой атаке, которая использует этот недостаток. С помощью уязвимости Томпсону удалось украсть данные входа Wi-Fi.

Такой способ атаки получил название Wi-Jacking (или Wi-Fi Jacking), он работает с версией Chrome в операционной системе Windows.

Томпсон опубликовал результаты своего исследования вчера, признав, что для успешного осуществления атаки должен быть выполнен ряд условий. На руку атакующему здесь играет тот факт, что большинство маршрутизаторов не поддерживают соединения HTTPS.

А загрузка панели администратора через HTTP — вообще обычное дело для многих компаний, выпускающих роутеры.

Также, чтобы атака увенчалась успехом, жертва должна подключиться к любой открытой сети Wi-Fi и разрешить автоматическое повторное подключение. Это условие также легко может быть соблюдено, так как пользователи часто именно так и поступают.

Самое сложное условие — браузер пользователя должен быть настроен на запоминание и автозаполнение паролей, в его памяти также должны находиться учетные данные панели администратора роутера.

Было опубликовано видео, демонстрирующее суть атаки Wi-Jacking, с ним можно ознакомиться ниже:

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru