



Ключ разблокировки Android-смартфона можно узнать через динамик

Ключ разблокировки Android-смартфона можно узнать через динамик

Ключ разблокировки Android-смартфона можно узнать через динамик

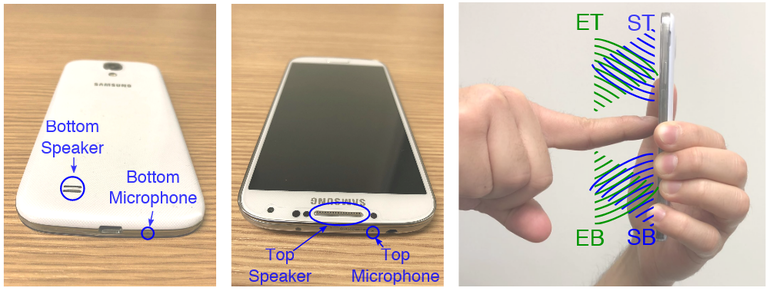
Специалисты университетов Швеции и Великобритании обнаружили новую технику использования микрофона и динамика для кражи графического пароля смартфона на базе операционной системы Android. Основной особенностью этого метода, который получил название SonarSnoop, является использование звуковых волн для отслеживания положения пальца на экране устройства.

Такая атака осуществляется с помощью вредоносного приложения, которые заранее должно быть установлено на смартфон. Это приложение будет воспроизводить звуки на частоте, которая недоступна для человеческого уха — между 18 кГц и 20 кГц.

Принцип действия будет как у гидролокационной станции — вредоносное приложение использует микрофон для анализа отражаемого от окружающих объектов звука. В этом случае в качестве такого объекта выступает палец или пальцы пользователя.

Таким образом, алгоритм, полагающийся на машинное обучение, со временем может вычислить паттерны разблокировки.

Исследователи протестировали свою технику на смартфоне Samsung Galaxy S4, с установленной операционной системой Android 5.0.1. Атака увенчалась успехом в 70 % случаев.

Более подробную информацию о методе можно почерпнуть из опубликованного исследования «SonarSnoop: Active Acoustic Side-Channel Attacks».

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru