



Ключ разблокировки Android-смартфона можно узнать через динамик

Ключ разблокировки Android-смартфона можно узнать через динамик

Ключ разблокировки Android-смартфона можно узнать через динамик

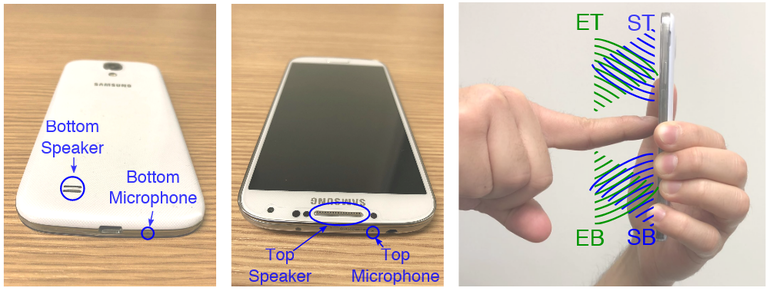
Специалисты университетов Швеции и Великобритании обнаружили новую технику использования микрофона и динамика для кражи графического пароля смартфона на базе операционной системы Android. Основной особенностью этого метода, который получил название SonarSnoop, является использование звуковых волн для отслеживания положения пальца на экране устройства.

Такая атака осуществляется с помощью вредоносного приложения, которые заранее должно быть установлено на смартфон. Это приложение будет воспроизводить звуки на частоте, которая недоступна для человеческого уха — между 18 кГц и 20 кГц.

Принцип действия будет как у гидролокационной станции — вредоносное приложение использует микрофон для анализа отражаемого от окружающих объектов звука. В этом случае в качестве такого объекта выступает палец или пальцы пользователя.

Таким образом, алгоритм, полагающийся на машинное обучение, со временем может вычислить паттерны разблокировки.

Исследователи протестировали свою технику на смартфоне Samsung Galaxy S4, с установленной операционной системой Android 5.0.1. Атака увенчалась успехом в 70 % случаев.

Более подробную информацию о методе можно почерпнуть из опубликованного исследования «SonarSnoop: Active Acoustic Side-Channel Attacks».

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru