



Ключ разблокировки Android-смартфона можно узнать через динамик

Ключ разблокировки Android-смартфона можно узнать через динамик

Ключ разблокировки Android-смартфона можно узнать через динамик

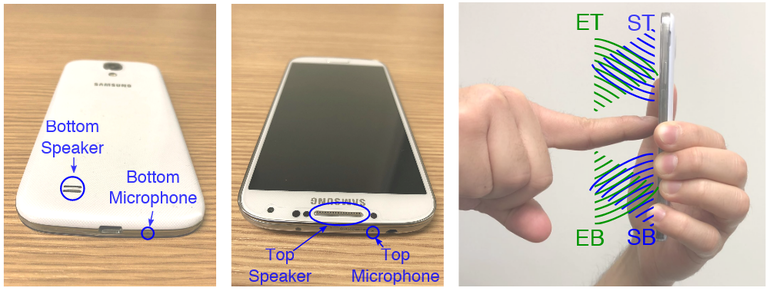
Специалисты университетов Швеции и Великобритании обнаружили новую технику использования микрофона и динамика для кражи графического пароля смартфона на базе операционной системы Android. Основной особенностью этого метода, который получил название SonarSnoop, является использование звуковых волн для отслеживания положения пальца на экране устройства.

Такая атака осуществляется с помощью вредоносного приложения, которые заранее должно быть установлено на смартфон. Это приложение будет воспроизводить звуки на частоте, которая недоступна для человеческого уха — между 18 кГц и 20 кГц.

Принцип действия будет как у гидролокационной станции — вредоносное приложение использует микрофон для анализа отражаемого от окружающих объектов звука. В этом случае в качестве такого объекта выступает палец или пальцы пользователя.

Таким образом, алгоритм, полагающийся на машинное обучение, со временем может вычислить паттерны разблокировки.

Исследователи протестировали свою технику на смартфоне Samsung Galaxy S4, с установленной операционной системой Android 5.0.1. Атака увенчалась успехом в 70 % случаев.

Более подробную информацию о методе можно почерпнуть из опубликованного исследования «SonarSnoop: Active Acoustic Side-Channel Attacks».

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru