



Обнаружены два типа атак на чипы TPM

Обнаружены два типа атак на чипы TPM

Обнаружены два типа атак на чипы TPM

Четыре специалиста южнокорейского института, исследующего национальную безопасность, сообщили о двух возможных векторах для атак на чипы TPM. Пользователям, возможно, придется в ближайшие дни обновить прошивку материнской платы.

Обе атаки нацелены на компьютеры, использующие спецификацию Trusted Platform Module (TPM), эти чипы и криптопроцессоры обычно используются в высокопроизводительных компьютерах — например, в корпоративных или государственных сетях.

Однако персональные компьютеры обычных пользователей также бывают оснащены TPM. Роль TPM обычно заключается в проверке подлинности аппаратного обеспечения, для чего используются криптоключи RSA. Они аутентифицируют компоненты оборудования, которые участвуют в загрузке компьютера и его функционировании.

На данный момент весь процесс проверки диктуется спецификацией TPM 2.0, выпущенной в 2013 году.

Две недели назад исследователи южнокорейского института описали две атаки на чипы TPM, которые могут позволить злоумышленнику вмешаться в процесс загрузки компьютера. Эти атаки возможны из-за прерывания питания.

В частности, специалисты обнаружили проблемы, связанные с тем, как чипы входят в эти прерывания и восстанавливаются после них. На деле злоумышленник может сбросить TPM, а затем создать поддельную цепочку доверия для целевого устройства.

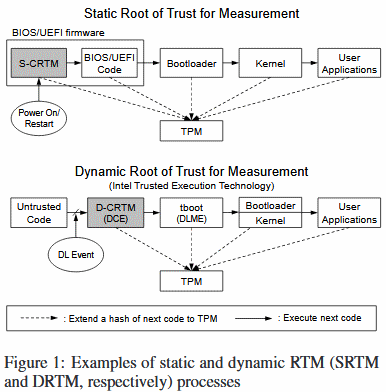
Первый тип такой атаки сработает против компьютеров, использующих статический корень измерения доверия (Static Root of Trust Measurement, SRTM).

Для противодействия уязвимости SRTM производители аппаратной составляющей должны пропатчить свою прошивку BIOS/UEFI.

Второй тип атаки уже использует динамический корень измерения доверия (Dynamic Root of Trust for Measurement, DRTM). В этом случае атаку будет реализовать труднее, она не будет так распространена, как первая версия, считают исследователи.

По словам экспертов, атака удастся только в том случае, если компьютер использует технологию Trusted eXecution Technology (TXT) от Intel.

Подпишитесь на новости

На сайте — платно, на словах — бесплатно: МТС запутала условия доступа к 5G

МТС предлагает абонентам опции «УЖЕ 5G» за 199 рублей в месяц и «УЖЕ 5G+» за 299 рублей. Судя по условиям на сайте, подключение одной из них необходимо для использования сети пятого поколения. Но сама компания утверждает: пока пользоваться 5G можно без дополнительных условий.

Это расхождение обнаружил «Коммерсантъ». В поддержке оператора изданию также сообщили о необходимости подключить услугу, предоставляющую доступ к 5G и приоритет в 4G.

За 199 рублей предлагаются 50 ГБ трафика, доступ к 5G на скорости до 300 Мбит/с и приоритет в LTE при загруженной сети. Более дорогая опция включает безлимитный интернет. Для подключения нужны совместимый смартфон и нахождение в зоне покрытия.

В пресс-службе МТС заявили, что сохраняют условия сентябрьского запуска: телефоны с поддержкой технологии могут пользоваться ею без дополнительных требований. Платные опции, пояснили там, дают ещё трафик и приоритет в LTE. Почему сайт описывает условия иначе, компания не объяснила.

Аналитики, опрошенные изданием, большого денежного прорыва от таких предложений пока не ждут: покрытие ограничено, а массовый пользователь не спешит доплачивать за новый стандарт.

Главная интрига сейчас даже не в скорости. Абоненту сначала предстоит понять, продают ему обязательный билет в 5G или дополнительный пакет к уже доступной сети.

RSS: Новости на портале Anti-Malware.ru