



Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

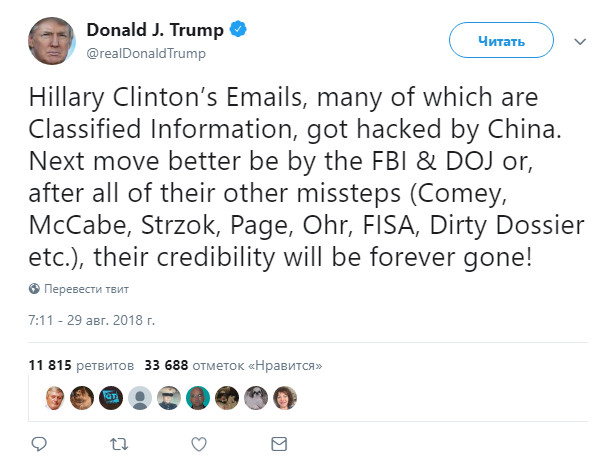
Президент США Дональд Трамп требует от ФБР разобраться с делом о взломе электронной почты Хиллари Клинтон. По сведениям, имеющимся в распоряжении Трампа, неправомерное вторжение было со стороны китайской компании, работающей в Вашингтоне.

Глава Америки сообщил обо всем классическим для себя способом — через социальную платформу Twitter.

В твите Трамп требует от ФБР немедленного расследования взлома почты Клинтон, подчеркивая, что за кибератакой стоят злоумышленники, связанные с китайским правительством.

Оказалось, что информация о китайских хакерах поступила через разведывательные службы США. Там считают, что киберпреступники использовали специально созданную вредоносную программу, которая осуществляла автоматическую передачу всей электронной переписки Клинтон в руки своих авторов.

Удивительно, но спецслужбы подчеркнули, что связи с Россией в этом случае не наблюдается никакой. Они же наверняка очень тщательно ее искали, но найти так и не смогли.

Теперь ФБР ничего не остается, кроме как заняться расследованием, по результатам которого, видимо, будут предприняты дальнейшие шаги и санкции в отношении провинившейся компании (если ее вина будет доказан).

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru