



Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

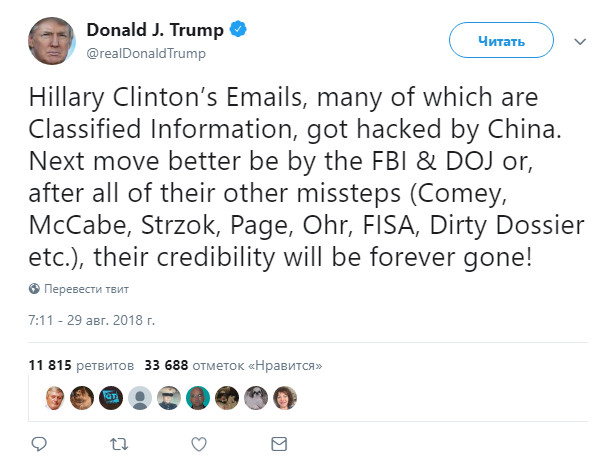
Президент США Дональд Трамп требует от ФБР разобраться с делом о взломе электронной почты Хиллари Клинтон. По сведениям, имеющимся в распоряжении Трампа, неправомерное вторжение было со стороны китайской компании, работающей в Вашингтоне.

Глава Америки сообщил обо всем классическим для себя способом — через социальную платформу Twitter.

В твите Трамп требует от ФБР немедленного расследования взлома почты Клинтон, подчеркивая, что за кибератакой стоят злоумышленники, связанные с китайским правительством.

Оказалось, что информация о китайских хакерах поступила через разведывательные службы США. Там считают, что киберпреступники использовали специально созданную вредоносную программу, которая осуществляла автоматическую передачу всей электронной переписки Клинтон в руки своих авторов.

Удивительно, но спецслужбы подчеркнули, что связи с Россией в этом случае не наблюдается никакой. Они же наверняка очень тщательно ее искали, но найти так и не смогли.

Теперь ФБР ничего не остается, кроме как заняться расследованием, по результатам которого, видимо, будут предприняты дальнейшие шаги и санкции в отношении провинившейся компании (если ее вина будет доказан).

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru