



Августовское обновление Windows 10 принесло множество проблем

Августовское обновление Windows 10 принесло множество проблем

Августовское обновление Windows 10 принесло множество проблем

21 августа корпорация Microsoft выпустила обновление под идентификатором KB4100347, которое предназначалось для Windows 10 и Windows Server 2016. Этот патч был примечателен тем, что в нем содержалось обновление микрокода процессоров Intel для противодействия атаке Spectre. Однако оказалось, что эти «заплатки» вызвали множество проблем — пользователи сообщают о невозможности правильно загрузить систему Windows 10, а также о проблемах с производительностью.

Самое интересное, что пользователям процессоров AMD также пришло это обновление.

Основные жалобы пользователей связаны с тремя проблемами: невозможностью загрузки системы, бесконечными циклами ошибки «Preparing Automatic Repair» и значительным падением производительности при прослушивании музыки, работе в браузере Chrome и других приложениях.

Один из постов на Reddit описывает проблему с загрузкой, которая, по-видимому, затрагивает рабочие станции, использующие процессоры Xeon. Однако другие пользователи сообщают об аналогичных проблемах в случае с процессорами Intel i3, i5 и i7.

Также на Reddit был опубликован метод удаления этого злополучного обновления, в котором потребуется использование Windows Recovery Environment для тех систем, которым не удается загрузиться.

Тем пользователям, чьи системы в состоянии загрузиться, но при этом страдают от производительности, рекомендуют удалить обновление штатными средствами.

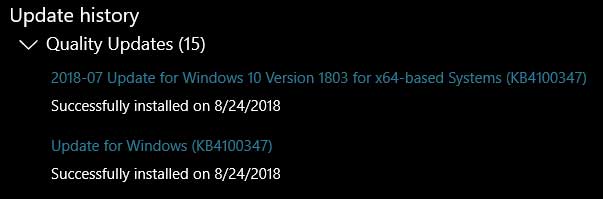
Стоит обратить внимание на тот факт, что пользователи, установившие сначала майское обновление, а затем последнее августовское, будут видеть, что KB4100347 упоминается дважды в истории обновлений.

Напомним, что ранее Intel добавила новый пункт к своему лицензионному соглашению, согласно которому разработчикам дистрибутивов Linux запрещается публиковать результаты тестирования программного обеспечения на быстродействие. Об этом сообщил один из ключевых лидеров движения Open Source и Free Software Брюс Перенс.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru