



Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

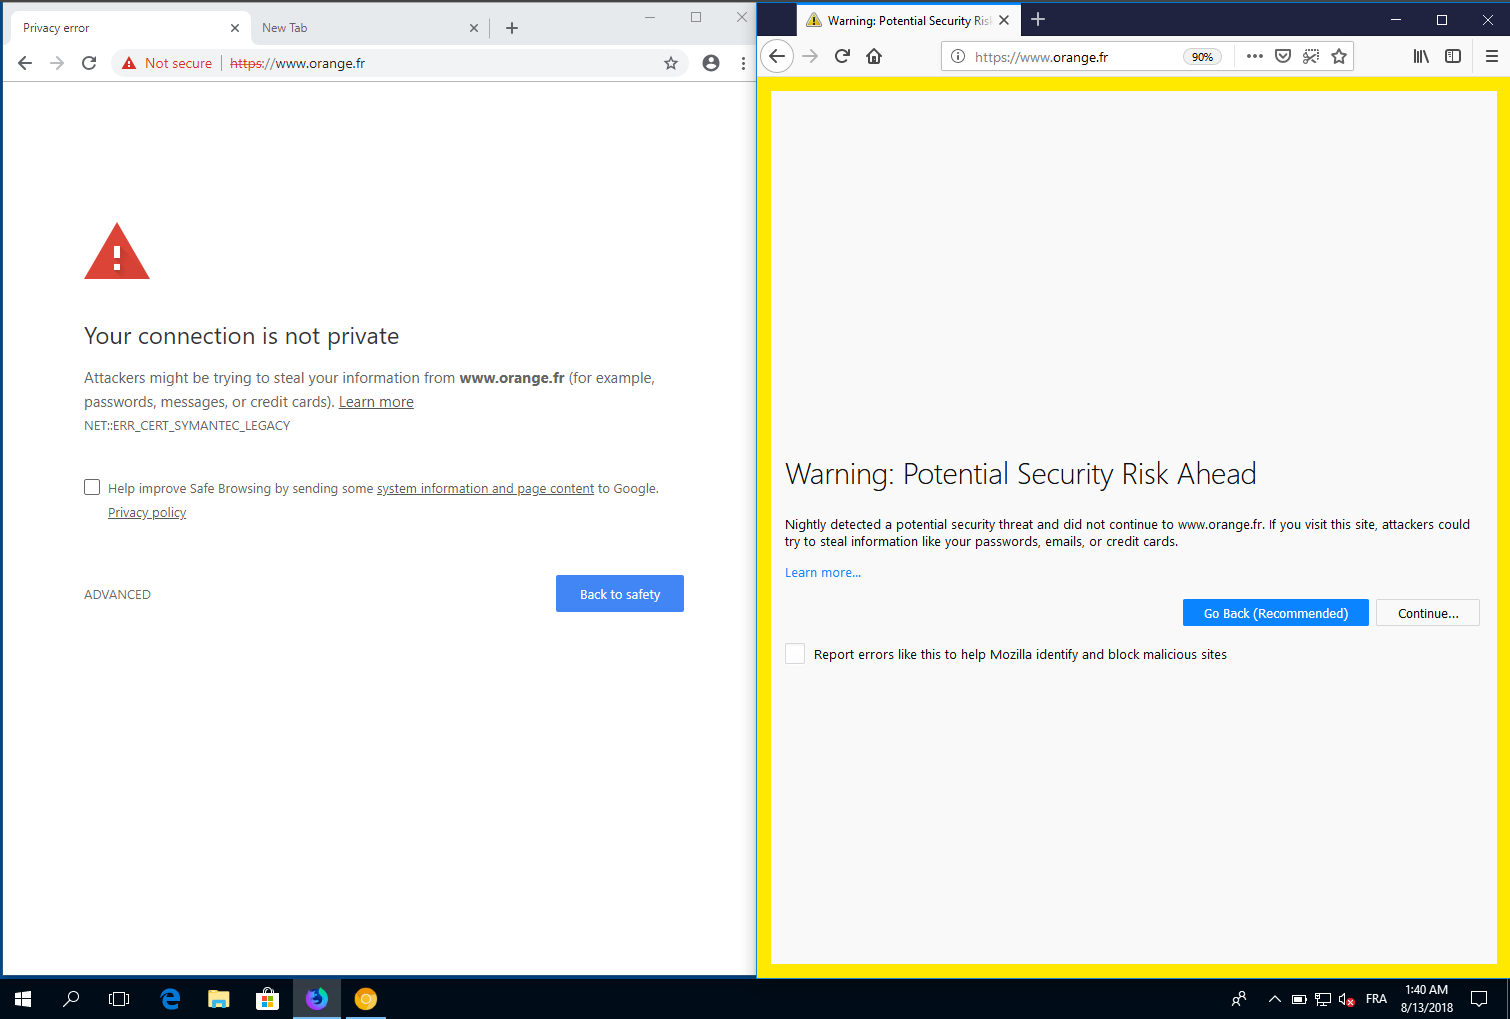
TLS-сертификаты от Symantec по-прежнему находятся в немилости, многие разработчики софта сообщают пользователям о проблемах безопасности, связанных с ними. Например, Mozilla выпустила первую версию браузера, которая будет выводить пользователям предупреждение безопасности, если они посетят веб-страницу с сертификатом от Symantec Certificate Authority.

Эта новая политика была реализована в Firefox Nightly 63, бета-версия этого браузера выйдет в начале сентября. А в стабильную версию, согласно расписанию Mozilla, Firefox Nightly 63 перейдет уже 23 октября.

Похожее решение реализована также корпорация Google в своем Chrome 70 Canary. Эта версия попала в руки разработчиков еще 20 июля. Запуск бета-версии планируется на 13 сентября, а стабильной — на 16 октября.

Проблема с сертификатами от Symantec длится уже достаточно давно. Связана она с многочисленными ошибочно выданными сертификатами, в том числе для таких доменов как example.com и test.com. И это был уже не первый случай в истории компании.

После раскрытия этой информации различные корпорации стали предупреждать пользователей о возможных последствиях нахождения на страницах сайтов, использующих данные сертификаты, так как они явно могли быть скомпрометированы.

Почти год назад компания Google сообщила о планах отказаться от поддержки сертификатов Symantec в Chrome.

Администраторам сайтов, которые используют проблемные сертификаты, надлежит в срочном порядке заменить их на более легитимные. На данный момент среди крупных корпораций и сервисов, которые до сих пор не приняли меры, можно выделить следующие:

  • Официальный магазин Sony PlayStation Store.
  • Банковский сервис Navy Federal Credit Union.
  • Первый национальный банк Пенсильвании.
  • Эстонский банк LHV.

И многие другие кредитные организации в различных уголках мира.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru