



Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

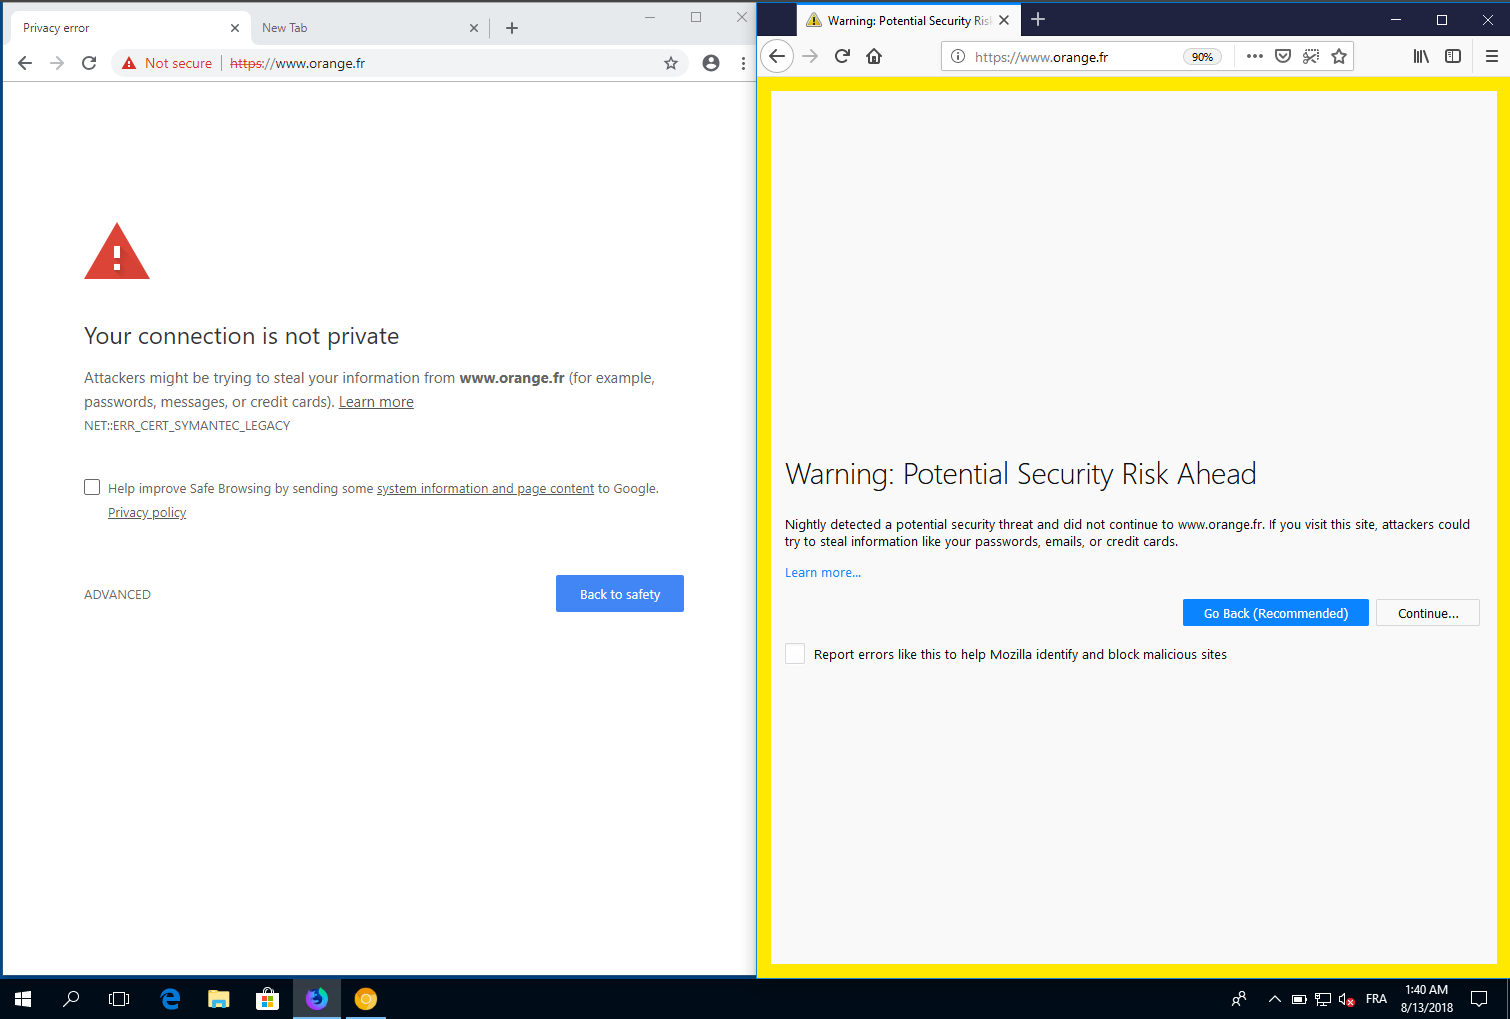
TLS-сертификаты от Symantec по-прежнему находятся в немилости, многие разработчики софта сообщают пользователям о проблемах безопасности, связанных с ними. Например, Mozilla выпустила первую версию браузера, которая будет выводить пользователям предупреждение безопасности, если они посетят веб-страницу с сертификатом от Symantec Certificate Authority.

Эта новая политика была реализована в Firefox Nightly 63, бета-версия этого браузера выйдет в начале сентября. А в стабильную версию, согласно расписанию Mozilla, Firefox Nightly 63 перейдет уже 23 октября.

Похожее решение реализована также корпорация Google в своем Chrome 70 Canary. Эта версия попала в руки разработчиков еще 20 июля. Запуск бета-версии планируется на 13 сентября, а стабильной — на 16 октября.

Проблема с сертификатами от Symantec длится уже достаточно давно. Связана она с многочисленными ошибочно выданными сертификатами, в том числе для таких доменов как example.com и test.com. И это был уже не первый случай в истории компании.

После раскрытия этой информации различные корпорации стали предупреждать пользователей о возможных последствиях нахождения на страницах сайтов, использующих данные сертификаты, так как они явно могли быть скомпрометированы.

Почти год назад компания Google сообщила о планах отказаться от поддержки сертификатов Symantec в Chrome.

Администраторам сайтов, которые используют проблемные сертификаты, надлежит в срочном порядке заменить их на более легитимные. На данный момент среди крупных корпораций и сервисов, которые до сих пор не приняли меры, можно выделить следующие:

  • Официальный магазин Sony PlayStation Store.
  • Банковский сервис Navy Federal Credit Union.
  • Первый национальный банк Пенсильвании.
  • Эстонский банк LHV.

И многие другие кредитные организации в различных уголках мира.

Подпишитесь на новости

WhatsApp готовит встроенный браузер для iPhone, ссылки останутся в чате

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает встроенный браузер для iPhone, который позволит открывать любые ссылки из переписки внутри приложения. Переключаться в Safari или Chrome ради каждой присланной страницы больше не потребуется. Мессенджер явно не хочет отпускать пользователя даже на соседнюю вкладку.

Следы функции в сборке WhatsApp для iOS 26.41.10.72 обнаружил WABetaInfo. Важная оговорка: новинку ещё не предоставили даже бета-тестерам, срок публичного запуска неизвестен.

В настройках чатов появится пункт «Встроенный браузер». После его включения отправленные и полученные ссылки можно будет открывать непосредственно в WhatsApp. Раньше подобный механизм был ограничен отдельными бизнес-ссылками, соответствующими техническим требованиям.


Принудительно переселять всех во внутренний браузер, судя по описанию, не собираются. Пользователь сможет вернуть открытие ссылок в браузере по умолчанию. Для отдельной страницы такой переход также предусмотрен через меню.

В настройках появится очистка cookies, кеша и других данных посещённых сайтов. По информации WABetaInfo, данные встроенного браузера будут храниться локально на устройстве.

RSS: Новости на портале Anti-Malware.ru