



Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

Firefox Nightly предупреждает об опасности TLS-сертификатов Symantec

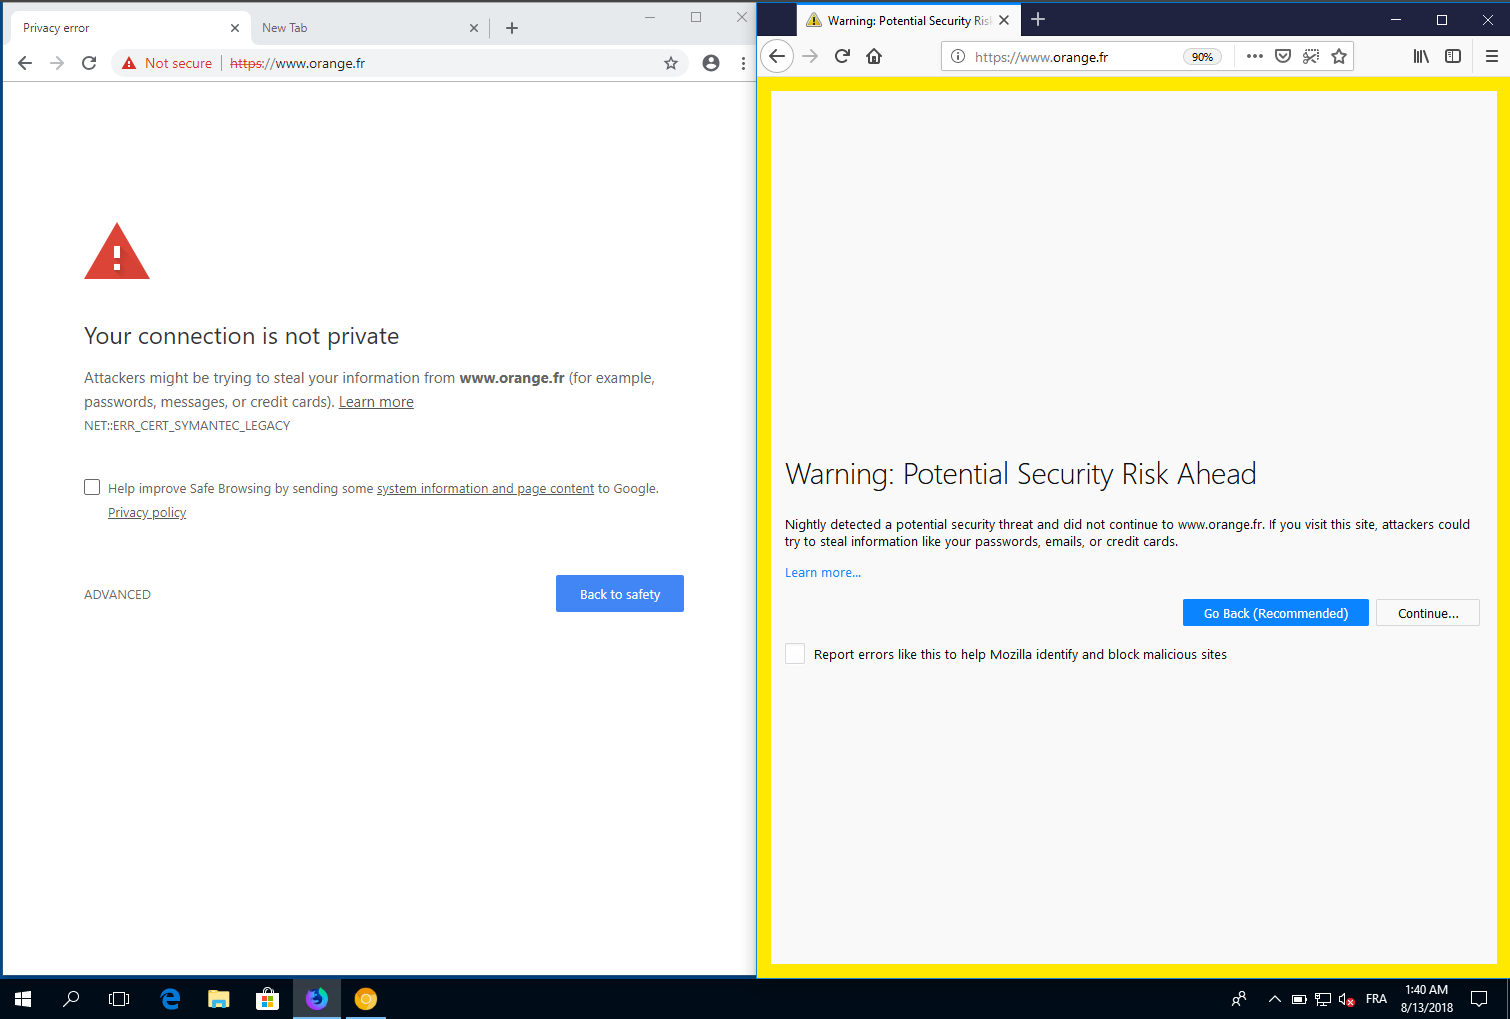
TLS-сертификаты от Symantec по-прежнему находятся в немилости, многие разработчики софта сообщают пользователям о проблемах безопасности, связанных с ними. Например, Mozilla выпустила первую версию браузера, которая будет выводить пользователям предупреждение безопасности, если они посетят веб-страницу с сертификатом от Symantec Certificate Authority.

Эта новая политика была реализована в Firefox Nightly 63, бета-версия этого браузера выйдет в начале сентября. А в стабильную версию, согласно расписанию Mozilla, Firefox Nightly 63 перейдет уже 23 октября.

Похожее решение реализована также корпорация Google в своем Chrome 70 Canary. Эта версия попала в руки разработчиков еще 20 июля. Запуск бета-версии планируется на 13 сентября, а стабильной — на 16 октября.

Проблема с сертификатами от Symantec длится уже достаточно давно. Связана она с многочисленными ошибочно выданными сертификатами, в том числе для таких доменов как example.com и test.com. И это был уже не первый случай в истории компании.

После раскрытия этой информации различные корпорации стали предупреждать пользователей о возможных последствиях нахождения на страницах сайтов, использующих данные сертификаты, так как они явно могли быть скомпрометированы.

Почти год назад компания Google сообщила о планах отказаться от поддержки сертификатов Symantec в Chrome.

Администраторам сайтов, которые используют проблемные сертификаты, надлежит в срочном порядке заменить их на более легитимные. На данный момент среди крупных корпораций и сервисов, которые до сих пор не приняли меры, можно выделить следующие:

  • Официальный магазин Sony PlayStation Store.
  • Банковский сервис Navy Federal Credit Union.
  • Первый национальный банк Пенсильвании.
  • Эстонский банк LHV.

И многие другие кредитные организации в различных уголках мира.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru