



Новая политика Chrome заставила Bitdefender отказаться от мониторинга

Новая политика Chrome заставила Bitdefender отказаться от мониторинга

Новая политика Chrome заставила Bitdefender отказаться от мониторинга

Из-за новой политики Google браузер Chrome оказался несовместим с антивирусным продуктом компании Bitdefender. Напомним, что популярнейший браузер отныне не работает с приложениями, которые производят инъекцию кода в его процесс.

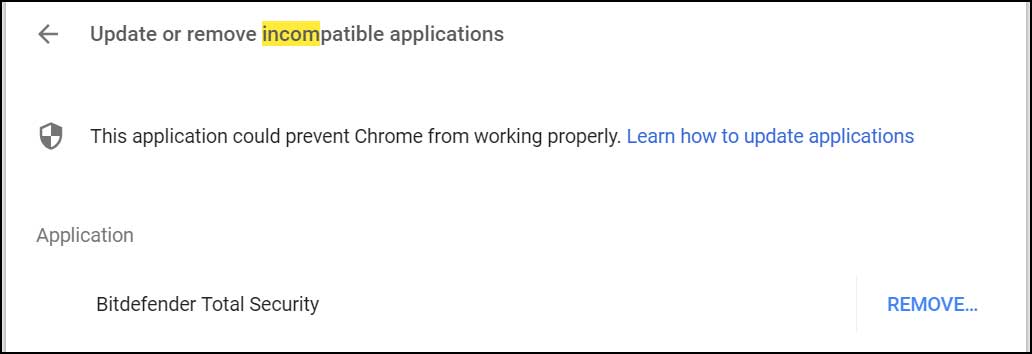
При попытке работы с такой программой Chrome отображает пользователю предупреждение, в котором говорится, что «это приложение может помешать Chrome работать корректно».

Также в предупреждении предлагается удалить проблемное приложение. Пример можно посмотреть ниже:

На самом деле, такой подход может стать проблемой для пользователей, так как многие используют антивирусные продукты, внедряющие код в процессы других программ, для защиты своего компьютера от вредоносных программ и нежелательных сайтов.

Старший аналитик Bitdefender Богдан Ботезату сообщил, что по состоянию на 20 августа антивирусный продукт компании больше не работает с Chrome 66 и более поздними версиями.

Проблема также озаботила и других антивирусных вендоров. Например, «Лаборатория Касперского» уже связалась с интернет-гигантом, чтобы решить это недоразумение. В антивирусной компании отметили, что инъекция кода является очень важной составляющей мониторинга.

Вокруг Chrome в последнее время развивается нездоровая ситуация. На прошлой неделе мы сообщали, что самый популярный браузер может собирать данные даже в режиме «инкогнито».

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru