



Число утечек данных из медучреждений России увеличилось в два раза

Число утечек данных из медучреждений России увеличилось в два раза

Число утечек данных из медучреждений России увеличилось в два раза

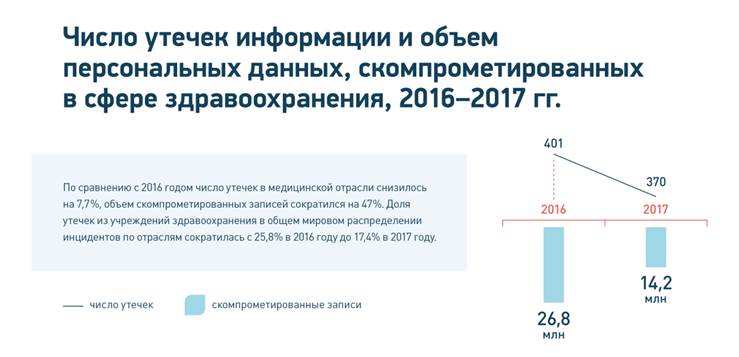
По результатам глобального исследования утечек конфиденциальной информации из медицинских учреждений, которое подготовил Аналитический центр InfoWatch, в 2017 году количество зарегистрированных в мире утечек персональных данных сократилось за год на 7,7% до 370 случаев.

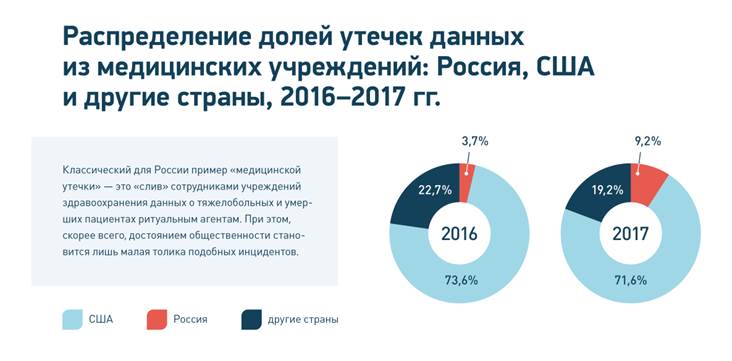
Объем скомпрометированных в результате утечек записей данных снизился по сравнению с предыдущим годом в два раза — с 26,8 млн записей до 14,2 млн.  При этом в России был отмечен резкий рост количества «медицинских» утечек — более чем в два раза.

Авторы исследования связывают снижение числа инцидентов и объема утекших записей в мире с повышением уровня защиты медицинских данных в самой большой системе здравоохранения мира — США. По оценкам экспертов, в 2017 году более 80% организаций сферы здравоохранения США увеличили расходы на информационную безопасность (ИБ).

В то же время в исследовании отмечается, что развитие технологий, в том числе телемедицины, а также способов использования медицинских данных в электронном виде, увеличивает ценность медицинской информации. Поэтому в ближайшей перспективе число утечек такой информации и объем скомпрометированных данных в мире неизбежно будут расти, отметил аналитик ГК InfoWatch Сергей Хайрук.

Если в глобальной картине «медицинских» утечек около 30% инцидентов были связаны с внешними атаками злоумышленников, то в России все зафиксированные случаи носили исключительно внутренний характер.

Классический для России пример внутренней утечки из медицинских учреждений — это «слив» сотрудниками больниц и клиник данных о тяжелобольных и умерших пациентах ритуальным агентам.

«Культура обращения с информацией ограниченного доступа у медицинских работников в России находится на довольно низком уровне. Кроме того, внутренние злоумышленники в различных медучреждениях осознали, что персональные данные пациентов и коллег остаются без должного контроля, а из кражи такой информации можно извлечь выгоду, — отметил Сергей Хайрук, аналитик ГК InfoWatch.

Полная версия исследования доступна по этой ссылке.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru